Assesment oleh Tim Ahli UU PDP
Cek Skor Kepatuhan UU PDP Bisnis Anda
Quick Assesment
Gratis 30 Menit
UU PDP Sudah berlaku penuh, sudahkan bisnis anda sudah siap dan aman denda?
Skor Kepatuhan
0-100
Top 3 Risiko Prioritas
Roadmap Implementasi
Kepatuhan terhadap pelindungan data pribadi menjadi kewajiban penting bagi organisasi yang mengelola informasi masyarakat, nasabah, pelanggan, maupun pegawai. Seiring meningkatnya penggunaan sistem digital, organisasi juga menghadapi tuntutan untuk memastikan bahwa setiap aktivitas pemrosesan data pribadi dilakukan secara sah, aman, dan dapat dipertanggungjawabkan.
Pemerintah telah menerbitkan Peraturan Pemerintah (PP) No. 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Peraturan ini memperjelas berbagai ketentuan UU PDP, mulai dari kewajiban pengendali dan prosesor data pribadi, pemenuhan hak subjek data, hingga pengawasan dan sanksi administratif.
Salah satu ketentuan yang perlu diperhatikan adalah potensi denda administratif maksimal 2% dari pendapatan atau penerimaan tahunan organisasi. Selain denda, ketidakpatuhan juga dapat berdampak pada keberlangsungan operasional dan reputasi organisasi.
Lantas, apa saja isi PP No. 33 Tahun 2026, bagaimana ketentuan sanksinya dibandingkan dengan UU PDP, dan apa yang perlu dipersiapkan organisasi sebelum peraturan ini berlaku?
Apa Itu PP No. 33 Tahun 2026?
PP No. 33 Tahun 2026 merupakan peraturan pelaksana dari UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi. Peraturan ini memberikan ketentuan lebih terperinci mengenai penerapan kewajiban pelindungan data pribadi di Indonesia.
Jika UU PDP menetapkan kerangka hukum dan kewajiban pokok, PP No. 33 Tahun 2026 menjelaskan bagaimana ketentuan tersebut diterapkan dalam aktivitas organisasi.
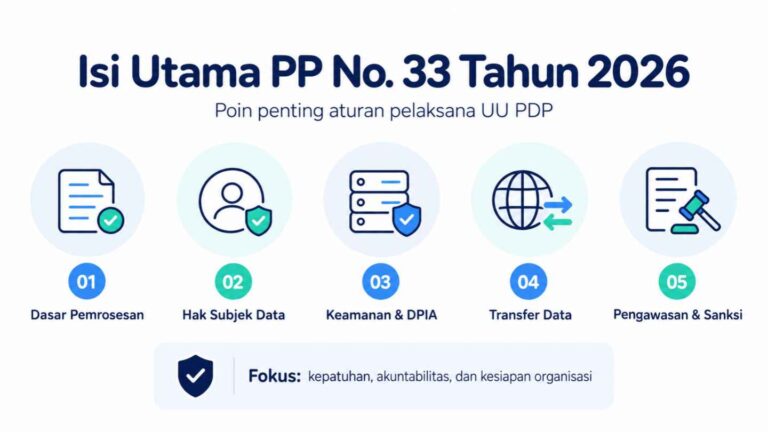
Peraturan yang terdiri atas 225 pasal ini mencakup beberapa aspek penting, antara lain:
Prinsip dan dasar pemrosesan data pribadi.
Hak dan kewajiban subjek data pribadi, pengendali, serta prosesor.
Penilaian dampak pelindungan data pribadi.
Penunjukan pejabat atau petugas pelindungan data pribadi.
Transfer data pribadi ke luar wilayah Indonesia.
Pengawasan kepatuhan dan pengenaan sanksi administratif.
Mekanisme penyelesaian sengketa pelindungan data pribadi.
Bagi organisasi, PP ini menjadi acuan untuk memastikan bahwa kebijakan dan prosedur internal tidak hanya memenuhi prinsip UU PDP, tetapi juga sesuai dengan ketentuan pelaksanaannya.
Kapan PP No. 33 Tahun 2026 Mulai Berlaku?
PP No. 33 Tahun 2026 ditetapkan dan diundangkan pada 16 Juli 2026. Berdasarkan Pasal 225, peraturan ini mulai berlaku enam bulan sejak diundangkan, yaitu 16 Januari 2027.
Masa tersebut memberikan kesempatan bagi organisasi untuk meninjau kesiapan kebijakan, prosedur, sistem keamanan, dan aktivitas pemrosesan data pribadi.
Namun, penting dipahami bahwa masa persiapan ini tidak menunda kewajiban berdasarkan UU PDP. Masa penyesuaian dua tahun yang diberikan UU PDP telah berakhir pada 17 Oktober 2024.
Dengan demikian, organisasi perlu menjalankan kewajiban UU PDP yang sudah berlaku sekaligus mempersiapkan kesesuaian terhadap ketentuan teknis PP No. 33 Tahun 2026.
Siapa Saja yang Wajib Mematuhi PP No. 33 Tahun 2026?
Peraturan ini berlaku bagi pihak yang termasuk dalam ruang lingkup regulasi dan melakukan pemrosesan data pribadi, termasuk badan publik dan organisasi bisnis.
Contohnya:
Instansi pemerintahan, yang mengelola data kependudukan, pelayanan publik, dan kepegawaian.
BUMN/BUMD, yang memproses data pelanggan, pegawai, vendor, dan mitra kerja.
Perbankan, yang mengelola identitas nasabah, data rekening, transaksi, kredit, dan informasi keuangan.
Institusi pendidikan, yang mengelola data mahasiswa, tenaga pendidik, dan pegawai.
Perusahaan swasta, yang memproses data pelanggan, karyawan, serta pengguna layanan digital.
Kewajiban organisasi ditentukan oleh perannya dalam pemrosesan data pribadi, jenis aktivitas, dan ketentuan hukum yang berlaku.
Apa Perbedaan UU PDP dengan PP No. 33 Tahun 2026?
UU No. 27 Tahun 2022 dan PP No. 33 Tahun 2026 memiliki hubungan yang saling melengkapi.
UU PDP menjadi dasar hukum utama pelindungan data pribadi. Sementara itu, PP No. 33 Tahun 2026 memberikan pengaturan pelaksanaan yang lebih operasional.
| Aspek | UU No. 27 Tahun 2022 | PP No. 33 Tahun 2026 |
|---|---|---|
| Kedudukan | Landasan hukum utama pelindungan data pribadi | Peraturan pelaksanaan UU PDP |
| Pemrosesan data | Menetapkan prinsip dan dasar pemrosesan | Memperinci persyaratan dan tata cara pemrosesan |
| Hak subjek data | Menetapkan hak subjek data pribadi | Memperjelas mekanisme pengajuan dan pemenuhan hak |
| Dokumentasi | Menetapkan kewajiban akuntabilitas | Memperinci perekaman aktivitas pemrosesan |
| Pengelolaan risiko | Mewajibkan penilaian dampak untuk pemrosesan berisiko tinggi | Memperjelas pelaksanaan dan dokumentasi penilaian dampak |
| Sanksi administratif | Menetapkan jenis sanksi dan batas denda maksimal | Memperinci variabel penilaian, pemeriksaan, dan prosedur penjatuhan sanksi |
Perbedaan tersebut menunjukkan bahwa penerapan PDP tidak cukup hanya dengan memiliki kebijakan privasi.
Organisasi juga harus memastikan bahwa proses pemrosesan, pengawasan, dokumentasi, dan pengendalian risiko telah dijalankan sesuai ketentuan.
Isi PP No. 33 Tahun 2026 dan Kewajiban yang Harus Dipenuhi Organisasi
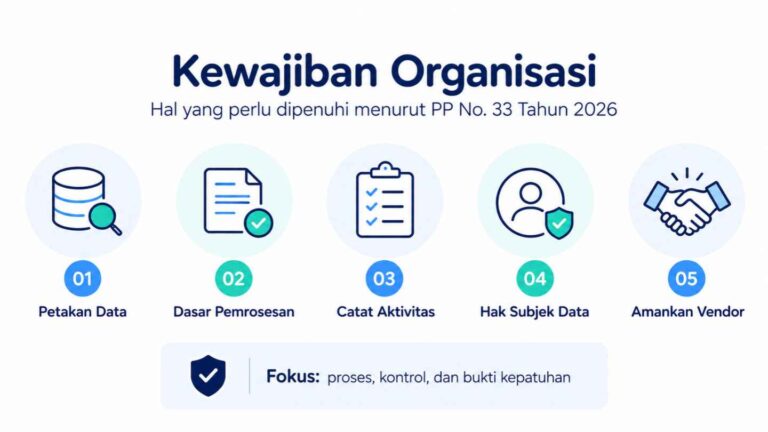
Salah satu tujuan utama peraturan pelaksana UU PDP adalah memberikan kejelasan mengenai kewajiban pengendali dan prosesor data pribadi.
Berikut beberapa ketentuan penting yang perlu diperhatikan oleh manajemen dan unit kerja terkait.
1. Memiliki Dasar Pemrosesan Data Pribadi yang Sah
Pasal 30 PP No. 33 Tahun 2026 menegaskan bahwa pengendali data pribadi wajib memiliki dasar pemrosesan sebelum melakukan aktivitas pemrosesan.
Dasar tersebut dapat berupa persetujuan yang sah secara eksplisit, pemenuhan kewajiban perjanjian, kewajiban hukum, pelaksanaan tugas kepentingan umum, kepentingan vital subjek data, atau kepentingan sah lainnya sesuai ketentuan.
Artinya, tidak semua aktivitas pemrosesan data harus menggunakan persetujuan, tetapi setiap aktivitas harus memiliki dasar hukum yang sesuai.
Sebagai contoh, bank perlu memastikan bahwa penggunaan data nasabah untuk pembukaan rekening, pemenuhan ketentuan regulator, analisis layanan, dan kegiatan pemasaran memiliki dasar pemrosesan yang dapat dipertanggungjawabkan.
Organisasi juga perlu memberikan informasi yang jelas mengenai tujuan penggunaan data pribadi dan memastikan pemrosesan tidak melampaui tujuan yang telah ditetapkan.
2. Melakukan Pemetaan dan Pencatatan Aktivitas Pemrosesan Data
PP No. 33 Tahun 2026 melalui Pasal 74 memperjelas kewajiban pengendali untuk merekam seluruh kegiatan pemrosesan data pribadi.
Pencatatan tersebut perlu mencakup berbagai informasi, termasuk sumber data, dasar dan tujuan pemrosesan, kategori subjek data, pihak yang dapat mengakses, aliran data, serta masa retensi.
Dokumentasi tersebut dapat dikelola melalui Records of Processing Activities (RoPA).
Tanpa pemetaan data pribadi yang memadai, organisasi akan kesulitan mengetahui di mana data disimpan, siapa yang memiliki akses, dan bagaimana data berpindah antarsistem.
Untuk memahami proses ini lebih lanjut, baca artikel Data Mapping PDP: Pengertian, Tahapan, dan Contoh Penerapan.
3. Melaksanakan Penilaian Risiko dan Pengamanan Data Pribadi
Pengendali dan prosesor perlu menerapkan pengamanan yang sesuai dengan risiko pemrosesan data pribadi.
Pengamanan dapat mencakup kontrol akses, enkripsi, pseudonimisasi, pengujian keamanan, pencatatan aktivitas sistem, serta kemampuan pemulihan ketika terjadi insiden.
Selain itu, Pasal 120–121 PP No. 33 Tahun 2026 mengatur pelaksanaan Data Protection Impact Assessment (DPIA) sebelum melakukan pemrosesan data pribadi yang berpotensi menimbulkan risiko tinggi.
Contohnya adalah pemrosesan data pribadi bersifat spesifik, pemrosesan dalam skala besar, pencocokan berbagai kelompok data, dan pengambilan keputusan otomatis yang berdampak signifikan terhadap subjek data.
Bagi sektor perbankan, penilaian ini relevan pada aktivitas seperti pemrosesan data keuangan nasabah, pemrofilan risiko, serta penggunaan teknologi otomatis untuk pengambilan keputusan.
4. Menyediakan Mekanisme Pemenuhan Hak Subjek Data
Organisasi wajib menyediakan mekanisme agar subjek data pribadi dapat mengajukan dan menggunakan haknya sesuai ketentuan.
Permintaan dapat berkaitan dengan akses, perbaikan, pembaruan, penghapusan, pembatasan pemrosesan, atau penarikan persetujuan.
Pasal 20–27 PP No. 33 Tahun 2026 memperjelas mekanisme pengajuan permohonan, penyediaan kanal komunikasi, dan verifikasi identitas pemohon.
Karena itu, organisasi perlu memiliki prosedur yang menjelaskan bagaimana permintaan diterima, diverifikasi, diproses, dan diselesaikan.
Setiap proses juga sebaiknya didokumentasikan agar organisasi dapat menunjukkan bukti pemenuhan kewajibannya.
5. Menyiapkan Prosedur Penanganan Insiden Data Pribadi
Ketika terjadi kegagalan pelindungan data pribadi, organisasi perlu menjalankan proses respons insiden yang cepat dan terkoordinasi.
Pasal 114 PP No. 33 Tahun 2026 memperjelas kewajiban pemberitahuan tertulis paling lambat 3 × 24 jam kepada subjek data pribadi dan lembaga pelindungan data pribadi sejak kegagalan diketahui secara pasti, patut, dan wajar.
Kewajiban dengan batas waktu tersebut sebelumnya telah ditetapkan dalam Pasal 46 UU PDP.
Organisasi perlu memastikan tersedianya prosedur identifikasi insiden, eskalasi, klasifikasi dampak, pemberitahuan, pemulihan, dan dokumentasi.
Tanpa prosedur yang jelas, keterlambatan penanganan dapat menambah risiko hukum, operasional, dan reputasi.
6. Mengatur Hubungan dengan Prosesor dan Pihak Ketiga
Penggunaan penyedia layanan teknologi, cloud, atau vendor tidak otomatis mengalihkan tanggung jawab pengendali data pribadi.
Pasal 13–15 PP No. 33 Tahun 2026 memperjelas hubungan pengendali dan prosesor, termasuk kebutuhan perjanjian pemrosesan data serta persetujuan tertulis sebelum prosesor melibatkan subprosesor.
Perjanjian perlu mengatur ruang lingkup, tujuan, jenis data, periode pemrosesan, hak dan kewajiban, hingga mekanisme pengawasan dan audit.
Untuk organisasi yang menggunakan layanan teknologi lintas negara, ketentuan transfer data pribadi juga perlu dievaluasi berdasarkan Pasal 160 dan ketentuan terkait.
Sanksi PP No. 33 Tahun 2026 Jika Organisasi Tidak Mematuhi Ketentuan PDP
Ketidakpatuhan terhadap ketentuan pelindungan data pribadi dapat menimbulkan konsekuensi administratif, finansial, dan operasional bagi organisasi.
PP No. 33 Tahun 2026 memperjelas mekanisme pengenaan sanksi yang sebelumnya telah ditetapkan melalui UU PDP.
Jenis Sanksi Administratif Berdasarkan PP No. 33 Tahun 2026
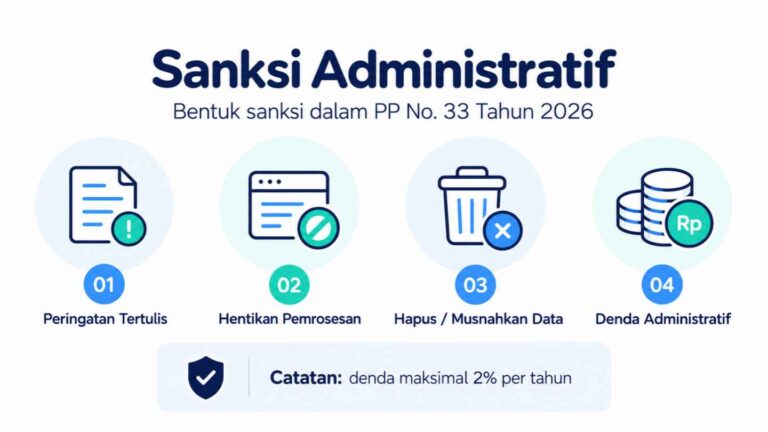
Pasal 184 PP No. 33 Tahun 2026 mengatur empat jenis sanksi administratif sebagai berikut.
| Jenis sanksi | Dampak bagi organisasi |
|---|---|
| Peringatan tertulis | Organisasi harus menindaklanjuti pelanggaran dan memperbaiki ketidaksesuaian |
| Penghentian sementara pemrosesan data | Aktivitas pemrosesan tertentu dapat dihentikan dan mengganggu proses bisnis |
| Penghapusan atau pemusnahan data pribadi | Organisasi dapat diwajibkan menghapus atau memusnahkan data sesuai keputusan yang berlaku |
| Denda administratif | Organisasi menghadapi kewajiban pembayaran denda berdasarkan ketentuan dan variabel pelanggaran |
Penting diperhatikan bahwa berdasarkan Pasal 184 ayat (7) dan (8), lebih dari satu sanksi administratif dapat dikenakan secara bersamaan, dan pengenaan sanksi tidak harus selalu didahului peringatan tertulis.
Artinya, organisasi tidak dapat berasumsi bahwa setiap pelanggaran akan selalu mendapatkan kesempatan berupa teguran sebelum sanksi lainnya diterapkan.
Denda Administratif Maksimal 2% dari Pendapatan Tahunan
Pasal 185 PP No. 33 Tahun 2026 menetapkan bahwa denda administratif dapat dikenakan paling tinggi 2% dari pendapatan atau penerimaan tahunan pengendali dan/atau prosesor data pribadi.
Namun, besaran tersebut bukan berarti setiap pelanggaran otomatis dikenai denda sebesar 2%.
Peraturan ini menetapkan variabel untuk menentukan besaran denda, antara lain:
Dampak negatif yang ditimbulkan oleh pelanggaran.
Lamanya pelanggaran berlangsung.
Jenis data pribadi yang terdampak.
Jumlah subjek data yang terdampak.
Proses ditemukannya pelanggaran.
Keterbukaan dan kerja sama selama pemeriksaan.
Skala usaha serta kemampuan membayar.
Tingkat kepatuhan organisasi.
Pasal 185 ayat (3) juga memungkinkan denda administratif ditetapkan hingga 0% berdasarkan pertimbangan tertentu.
Dengan demikian, pengenaan denda dilakukan melalui mekanisme penilaian terhadap pelanggaran dan kondisi organisasi, bukan secara otomatis berdasarkan satu kejadian.
Apakah Organisasi Bisa Langsung Mendapatkan Sanksi Tanpa Peringatan?
Bisa, sesuai ketentuan yang berlaku.
Pasal 184 ayat (8) memungkinkan sanksi administratif dijatuhkan dengan atau tanpa didahului peringatan tertulis.
Namun, keputusan sanksi tetap harus mengikuti prosedur penanganan dugaan pelanggaran, pemeriksaan, dan penetapan keputusan oleh lembaga yang berwenang.
Ketentuan ini penting bagi manajemen karena menunjukkan bahwa pengendalian risiko pelindungan data pribadi sebaiknya dilakukan secara preventif.
Menunggu sampai terjadi pemeriksaan atau insiden bukanlah pendekatan kepatuhan yang memadai.
Bagaimana Proses Pemeriksaan dan Pengenaan Sanksi?
Pasal 188–199 PP No. 33 Tahun 2026 mengatur proses penanganan dugaan pelanggaran, mulai dari pengaduan, pemeriksaan, penetapan sanksi, hingga keberatan.
Secara umum, proses tersebut meliputi:
Adanya pengaduan, laporan, atau temuan pengawasan.
Pemeriksaan dan penelusuran terhadap dugaan pelanggaran.
Penetapan keputusan apabila hasil pemeriksaan menjadi dasar pengenaan sanksi.
Penyampaian serta pengumuman keputusan melalui media resmi lembaga.
Pelaksanaan keputusan dan mekanisme keberatan sesuai ketentuan.
Pasal 195 mengatur bahwa keputusan pengenaan sanksi administratif diumumkan pada media resmi lembaga.
Sementara itu, Pasal 197 memberikan hak kepada pihak yang dikenai sanksi untuk mengajukan keberatan secara tertulis paling lambat 14 hari kerja sejak menerima pemberitahuan keputusan. Pengajuan keberatan tersebut tidak menunda pelaksanaan sanksi.
Ketentuan pengumuman keputusan juga menunjukkan bahwa dampak ketidakpatuhan dapat meluas menjadi risiko reputasi.
Perbandingan Sanksi UU No. 27 Tahun 2022 dan PP No. 33 Tahun 2026
Perlu dipahami bahwa batas maksimal denda administratif sebesar 2% bukan ketentuan baru yang pertama kali muncul melalui PP No. 33 Tahun 2026.
Ketentuan tersebut sudah tercantum dalam Pasal 57 UU No. 27 Tahun 2022.
Perbedaannya terletak pada tingkat detail pengaturan. UU PDP menetapkan dasar pengenaan sanksi, sedangkan PP No. 33 Tahun 2026 menjabarkan variabel pelanggaran, kewenangan pengawasan, dan prosedur penegakannya.
| Aspek sanksi | UU PDP 2022 | PP No. 33 Tahun 2026 |
|---|---|---|
| Peringatan tertulis | Diatur | Diperinci penerapannya |
| Penghentian sementara pemrosesan | Diatur | Diperinci penerapannya |
| Penghapusan atau pemusnahan data | Diatur | Diperinci penerapannya |
| Denda administratif | Maksimal 2% pendapatan atau penerimaan tahunan | Maksimal 2%, dengan variabel penilaian yang lebih terperinci |
| Pemeriksaan | Mengatur kewenangan lembaga | Mengatur tahapan pemeriksaan dan penanganan dugaan pelanggaran |
| Keberatan dan keputusan | Diatur dalam kerangka hukum umum | Memperjelas prosedur, jangka waktu, dan pengumuman keputusan |
Bagaimana dengan Sanksi Pidana dalam UU PDP?
Selain sanksi administratif, UU PDP juga memuat ketentuan pidana untuk perbuatan tertentu yang dilakukan secara sengaja dan melawan hukum.
Contohnya adalah memperoleh atau mengumpulkan data pribadi yang bukan miliknya dengan unsur sebagaimana diatur undang-undang, mengungkapkan data pribadi secara melawan hukum, menggunakan data pribadi secara melawan hukum, serta memalsukan data pribadi.
Dalam naskah awal UU PDP tahun 2022, Pasal 67–68 mengatur ancaman pidana penjara maksimal empat hingga enam tahun dan denda dengan nominal tertentu.
Namun, ketentuan ancaman denda pidana tersebut telah disesuaikan melalui UU No. 1 Tahun 2026 tentang Penyesuaian Pidana.
Berikut perbandingan ketentuan ancaman denda pidana untuk tindak pidana dalam Pasal 67–68.
| Ketentuan pidana | Denda maksimal dalam naskah awal UU PDP | Ancaman denda setelah UU No. 1 Tahun 2026 |
|---|---|---|
| Pasal 67 ayat (1) | Rp5 miliar | Kategori IV |
| Pasal 67 ayat (2) | Rp4 miliar | Kategori IV |
| Pasal 67 ayat (3) | Rp5 miliar | Kategori IV |
| Pasal 68 | Rp6 miliar | Kategori V |
Berdasarkan Pasal 79 UU No. 1 Tahun 2023 tentang KUHP, kategori IV memiliki nilai maksimal Rp200 juta dan kategori V maksimal Rp500 juta. Penyesuaian tersebut tidak menghapus ancaman pidana penjara dalam ketentuan terkait.
Penerapan pidana kepada korporasi, termasuk besaran denda serta pidana tambahannya, tetap perlu memperhatikan ketentuan hukum pidana korporasi yang berlaku.
Perlu dibedakan: denda administratif maksimal 2% berdasarkan UU PDP dan PP No. 33 Tahun 2026 bukanlah hal yang sama dengan denda pidana berdasarkan Pasal 67–68 UU PDP sebagaimana telah disesuaikan.
Contoh Kasus Ketidakpatuhan Pelindungan Data Pribadi pada Perusahaan
Salah satu contoh tindakan regulator yang berkaitan dengan pelindungan data pribadi adalah penanganan platform World/World ID yang dikelola Tools for Humanity (TFH) bersama mitra lokalnya di Indonesia.
Pada 16 Juni 2025, Kementerian Komunikasi dan Digital (Komdigi) menyatakan tetap memberlakukan penghentian sementara terhadap platform tersebut.
Menurut siaran pers resmi Komdigi, kebijakan tersebut dilakukan setelah proses pemeriksaan terhadap aktivitas pengumpulan data biometrik iris melalui layanan World ID.
Komdigi menyampaikan adanya permasalahan kepatuhan terhadap ketentuan pelindungan data pribadi dan kewajiban administratif sebagai Penyelenggara Sistem Elektronik (PSE).
Regulator juga meminta sejumlah langkah perbaikan, termasuk penghentian aktivitas pemrosesan data iris tertentu, penghapusan data yang ditentukan, serta penyempurnaan tata kelola dan pengamanan data pribadi.
Kasus ini menunjukkan bahwa persoalan pemrosesan data pribadi dapat berdampak pada keberlangsungan layanan digital.
Apa yang Dapat Dipelajari Organisasi dari Kasus Tersebut?
Bagi instansi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan swasta, terdapat beberapa pelajaran penting.
Pertama, pemrosesan data pribadi berisiko tinggi memerlukan perhatian lebih besar terhadap dasar hukum, transparansi, keamanan, dan dampaknya terhadap subjek data.
Kedua, organisasi perlu mengevaluasi kepatuhan sebelum sistem atau layanan digital digunakan secara luas, bukan hanya setelah muncul keluhan atau pemeriksaan.
Ketiga, pemrosesan data oleh mitra atau pihak ketiga tetap membutuhkan pengaturan tanggung jawab dan pengawasan yang memadai.
Dampak Ketidakpatuhan PDP terhadap Operasional dan Reputasi Organisasi
Ketidakpatuhan pelindungan data pribadi tidak hanya menimbulkan risiko pembayaran denda.
Bagi organisasi yang mengandalkan pemrosesan data dalam kegiatan operasionalnya, konsekuensi ketidakpatuhan dapat memengaruhi layanan, hubungan bisnis, dan kepercayaan publik.
Risiko operasional. Penghentian sementara kegiatan pemrosesan data tertentu dapat menghambat sistem dan proses bisnis yang bergantung pada data tersebut.
Risiko reputasi. Insiden atau keputusan sanksi yang diumumkan kepada publik dapat menurunkan kepercayaan masyarakat, pelanggan, nasabah, dan mitra.
Risiko hukum dan finansial. Organisasi dapat menghadapi sanksi administratif, sengketa, gugatan ganti rugi, serta biaya investigasi dan perbaikan.
Risiko tata kelola. Ketiadaan kebijakan, prosedur, dan bukti pelaksanaan dapat memperbesar temuan audit serta menyulitkan organisasi menunjukkan kepatuhan.
Karena itu, manajemen perlu memandang pelindungan data pribadi sebagai bagian dari tata kelola dan manajemen risiko organisasi, bukan sekadar tanggung jawab tim TI atau legal.
Checklist Kepatuhan UU PDP dan PP No. 33 Tahun 2026
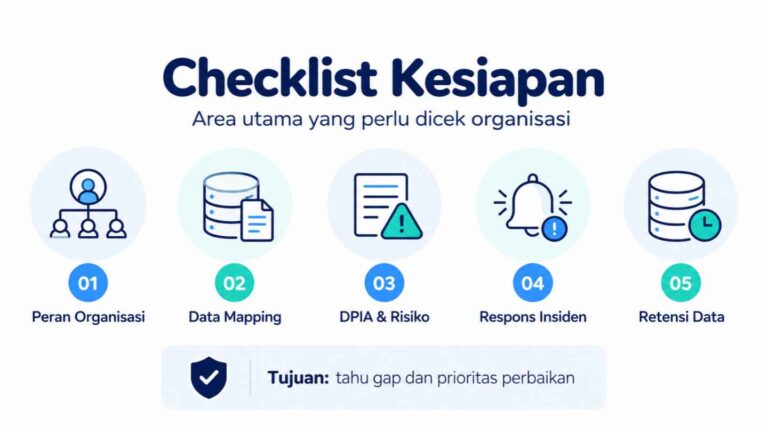
Untuk memahami tingkat kesiapan, organisasi dapat melakukan evaluasi awal terhadap kebijakan, proses, dan pengamanan data pribadi.
Berikut checklist kepatuhan UU PDP yang dapat digunakan sebagai langkah awal.
- Organisasi telah mengidentifikasi perannya sebagai pengendali atau prosesor data pribadi.
- Jenis data pribadi, tujuan pemrosesan, lokasi penyimpanan, dan aliran data telah dipetakan.
- Seluruh aktivitas pemrosesan memiliki dasar hukum yang sesuai.
- Organisasi memiliki kebijakan privasi dan prosedur pemrosesan data pribadi.
- Aktivitas pemrosesan telah direkam dan didokumentasikan dalam RoPA.
- Mekanisme pemenuhan hak subjek data telah tersedia dan dapat dijalankan.
- Risiko privasi telah diidentifikasi dan dinilai.
- DPIA dilakukan untuk aktivitas pemrosesan yang memenuhi kriteria risiko tinggi.
- Kebutuhan penunjukan PPDP/DPO telah dievaluasi berdasarkan ketentuan regulasi.
- Prosedur penanganan insiden dan pemberitahuan kegagalan pelindungan data telah disusun.
- Pengamanan teknis, pengendalian akses, dan monitoring telah diterapkan.
- Hubungan dengan prosesor, vendor, dan pihak ketiga telah diatur secara memadai.
- Kebijakan retensi, penghapusan, serta pemusnahan data telah ditetapkan.
- Organisasi memiliki dokumentasi bukti implementasi dan pemantauan tindak lanjut.
Checklist ini tidak menggantikan penilaian kepatuhan secara menyeluruh. Namun, hasilnya dapat membantu organisasi mengidentifikasi area yang perlu diperiksa lebih lanjut.
Jika masih banyak poin yang belum terpenuhi, organisasi sebaiknya melakukan evaluasi kesenjangan antara kondisi aktual dan persyaratan regulasi.
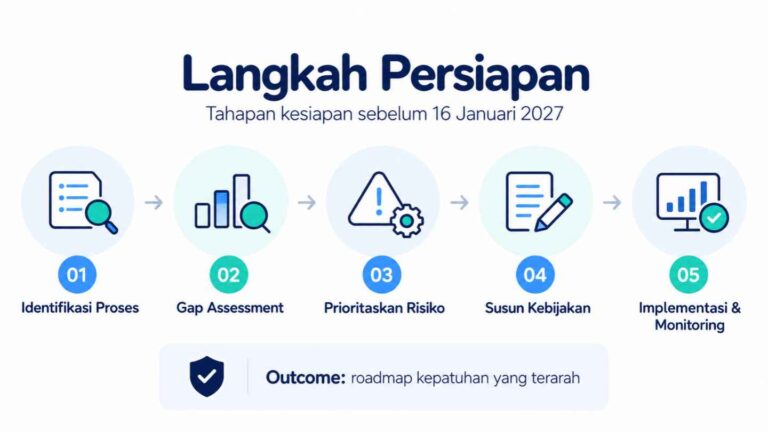
Langkah Menyiapkan Kepatuhan Sebelum PP No. 33 Tahun 2026 Berlaku
Persiapan menghadapi PP No. 33 Tahun 2026 perlu dilakukan secara terstruktur dengan mempertimbangkan risiko, kompleksitas sistem, dan kesiapan organisasi.
1. Melakukan Gap Assessment Kepatuhan PDP
Langkah awal adalah melakukan gap assessment untuk membandingkan kondisi aktual organisasi dengan persyaratan UU PDP dan PP No. 33 Tahun 2026.
Evaluasi sebaiknya melibatkan unit legal, compliance, risk management, TI, keamanan informasi, SDM, dan pemilik proses bisnis.
Asesmen dapat mencakup pemeriksaan kebijakan, prosedur, data mapping, RoPA, DPIA, pengamanan, perjanjian pihak ketiga, dan mekanisme pemenuhan hak subjek data.
Hasilnya adalah daftar kesenjangan kepatuhan, tingkat risiko, rekomendasi, serta prioritas perbaikan.
2. Menentukan Prioritas Berdasarkan Risiko
Tidak semua kesenjangan memiliki tingkat risiko yang sama.
Organisasi perlu memprioritaskan area dengan dampak paling signifikan terhadap subjek data, operasional, serta kewajiban hukum.
Sebagai contoh, pemrosesan data biometrik tanpa pengendalian yang memadai dapat memerlukan perhatian lebih besar dibandingkan kekurangan administratif yang berdampak rendah.
Penentuan prioritas membantu manajemen mengalokasikan anggaran, sumber daya, dan waktu implementasi secara lebih efektif.
3. Menyusun dan Memperbarui Kebijakan serta Prosedur
Setelah kesenjangan teridentifikasi, organisasi perlu menyesuaikan dokumen kepatuhan dengan ketentuan yang berlaku.
Dokumen tersebut dapat berupa kebijakan PDP, prosedur pemrosesan, pemberitahuan privasi, prosedur penanganan permintaan subjek data, kebijakan retensi, prosedur respons insiden, dan perjanjian dengan prosesor.
Kebijakan juga perlu dilengkapi dengan penanggung jawab, alur eskalasi, dan mekanisme pemantauan.
Tujuannya agar dokumen dapat diterapkan secara konsisten, bukan hanya disimpan sebagai bukti administratif.
4. Menjalankan Implementasi dan Pengujian Prosedur
Kepatuhan tidak berhenti pada penyusunan kebijakan.
Organisasi perlu menguji apakah prosedur benar-benar dapat dijalankan, termasuk ketika menerima permintaan penghapusan data, menghadapi insiden keamanan, atau melakukan perubahan sistem.
Simulasi penanganan insiden, pengujian kontrol akses, serta evaluasi kinerja vendor dapat membantu mengidentifikasi kelemahan implementasi.
Pelatihan pegawai juga diperlukan agar setiap unit memahami perannya dalam pelindungan data pribadi.
5. Menyusun Roadmap dan Monitoring Kepatuhan
Hasil gap assessment perlu diterjemahkan menjadi rencana implementasi dengan target, penanggung jawab, jadwal, dan indikator keberhasilan.
Menjelang 16 Januari 2027, organisasi dapat memprioritaskan penyelesaian kesenjangan kritis dan memastikan kesiapan terhadap ketentuan pelaksanaan yang akan berlaku.
Setelah itu, pemantauan dan perbaikan perlu dilakukan secara berkelanjutan.
Panduan lebih lanjut dapat dibaca dalam artikel Data Mapping PDP: Pengertian, Tahapan, dan Contoh Penerapan.
Kapan Organisasi Membutuhkan Jasa Pendampingan UU PDP?
Implementasi kepatuhan pelindungan data pribadi dapat menjadi tantangan, khususnya bagi organisasi yang memiliki banyak unit kerja, aplikasi, serta pihak ketiga yang terlibat dalam pemrosesan data.
Organisasi juga dapat menghadapi kesulitan ketika harus menerjemahkan ketentuan hukum menjadi kebijakan, prosedur, dan kontrol teknis yang dapat diterapkan.
Dalam kondisi tersebut, Jasa Pendampingan UU PDP dapat membantu organisasi menjalankan proses kesiapan secara lebih terarah.
Pendampingan dapat mencakup evaluasi kesiapan kepatuhan, identifikasi kesenjangan dan risiko privasi, penyusunan kebijakan serta prosedur, hingga pendampingan implementasi.
Bagi instansi pemerintahan, BUMN/BUMD, dan perbankan, pendekatan ini membantu memperjelas prioritas perbaikan sekaligus meningkatkan koordinasi antarfungsi.
Selain pendampingan, organisasi tetap perlu memastikan adanya penanggung jawab internal yang memiliki kewenangan untuk menjalankan dan memantau program kepatuhan.
Pertanyaan yang Sering Diajukan tentang PP No. 33 Tahun 2026
Apakah PP No. 33 Tahun 2026 Sudah Berlaku?
PP No. 33 Tahun 2026 telah ditetapkan pada 16 Juli 2026 dan mulai berlaku pada 16 Januari 2027. Sementara itu, kewajiban berdasarkan UU PDP yang telah berlaku tetap harus dipenuhi.
Berapa Denda Jika Perusahaan Melanggar PP No. 33 Tahun 2026?
Denda administratif dapat mencapai maksimal 2% dari pendapatan atau penerimaan tahunan sesuai Pasal 185. Besaran denda ditentukan dengan mempertimbangkan variabel pelanggaran dan prosedur yang berlaku, sehingga tidak otomatis sebesar 2% untuk setiap pelanggaran.
Apakah Semua Perusahaan Wajib Memiliki DPO?
Tidak semua perusahaan otomatis wajib menunjuk DPO atau PPDP. Pasal 142 PP No. 33 Tahun 2026 menetapkan kriteria, antara lain pemrosesan untuk kepentingan pelayanan publik serta aktivitas pemrosesan tertentu dalam skala besar.
Apakah Organisasi Harus Melakukan DPIA?
DPIA wajib dilakukan ketika aktivitas pemrosesan berpotensi menimbulkan risiko tinggi terhadap subjek data pribadi sesuai Pasal 120 PP No. 33 Tahun 2026.
Bagaimana Cara Mengetahui Apakah Organisasi Sudah Patuh terhadap UU PDP?
Organisasi dapat melakukan gap assessment dengan memeriksa aktivitas pemrosesan data, dasar hukum, risiko privasi, dokumentasi, kebijakan, prosedur, kontrol keamanan, serta bukti pelaksanaan yang telah tersedia.
Kesimpulan
PP No. 33 Tahun 2026 memberikan kejelasan lebih lanjut mengenai pelaksanaan UU No. 27 Tahun 2022 tentang Pelindungan Data Pribadi. Bagi organisasi, peraturan ini menjadi acuan penting untuk memastikan bahwa kewajiban pengelolaan data pribadi diterapkan secara sah, aman, dan dapat dipertanggungjawabkan.
Ketidakpatuhan dapat menimbulkan berbagai konsekuensi, mulai dari peringatan tertulis, penghentian sementara pemrosesan data, kewajiban penghapusan atau pemusnahan data, hingga denda administratif maksimal 2% dari pendapatan atau penerimaan tahunan.
Karena itu, organisasi perlu mempersiapkan kebijakan, prosedur, dokumentasi, pengamanan, serta mekanisme pengelolaan risiko secara menyeluruh.
Persiapkan Kepatuhan Organisasi melalui Jasa Pendampingan UU PDP
Apakah organisasi Anda sudah mengetahui sejauh mana kesiapan kepatuhan terhadap UU PDP dan PP No. 33 Tahun 2026?
PT Integra Teknologi Solusi menyediakan layanan Jasa Pendampingan UU PDP untuk membantu instansi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan mengevaluasi kondisi kepatuhan serta merencanakan langkah perbaikan.
Melalui pendampingan, organisasi dapat memperoleh dukungan dalam pelaksanaan gap assessment, identifikasi risiko privasi, penyusunan kebijakan dan prosedur, serta perencanaan dan implementasi pelindungan data pribadi sesuai kebutuhan organisasi.
Konsultasikan Kesiapan Kepatuhan PDP Organisasi Anda bersama tim PT Integra Teknologi Solusi.