
- All
- Aplikasi Persuratan
- Audit Keamanan Informasi
- Audit SCV
- Blog
- Docsys
- Dokma
- inOffice
- inOffice Agenda
- inOffice Form
- ISO 27001
- ISO 27701
- IT Governance
- IT Master Plan
- IT Maturity
- Kamus
- Keamanan
- Lain-Lain
- Portofolio
- Regula
- Security Audit
- Tata Kelola IT
- Training AI
- Training Excel
- Training IT
- Training Office
- UU PDP
- All
- Aplikasi Persuratan
- Audit Keamanan Informasi
- Audit SCV
- Blog
- Docsys
- Dokma
- inOffice
- inOffice Agenda
- inOffice Form
- ISO 27001
- ISO 27701
- IT Governance
- IT Master Plan
- IT Maturity
- Kamus
- Keamanan
- Lain-Lain
- Portofolio
- Regula
- Security Audit
- Tata Kelola IT
- Training AI
- Training Excel
- Training IT
- Training Office
- UU PDP
Oct13
Checklist Audit Internal ISO 14001:2026 untuk Sistem Lingkungan
Audit internal membantu organisasi memastikan bahwa Sistem Manajemen Lingkungan atau Environmental Management System (EMS) tidak hanya tersedia dalam bentuk kebijakan ...
Oct12
SSO vs Login Terpisah untuk E-Office Persuratan: Apa Bedanya?
Ketika organisasi mulai menggunakan aplikasi e-office persuratan, ada satu keputusan teknis yang sering luput dari perhatian: bagaimana pengguna akan masuk ...
Oct12
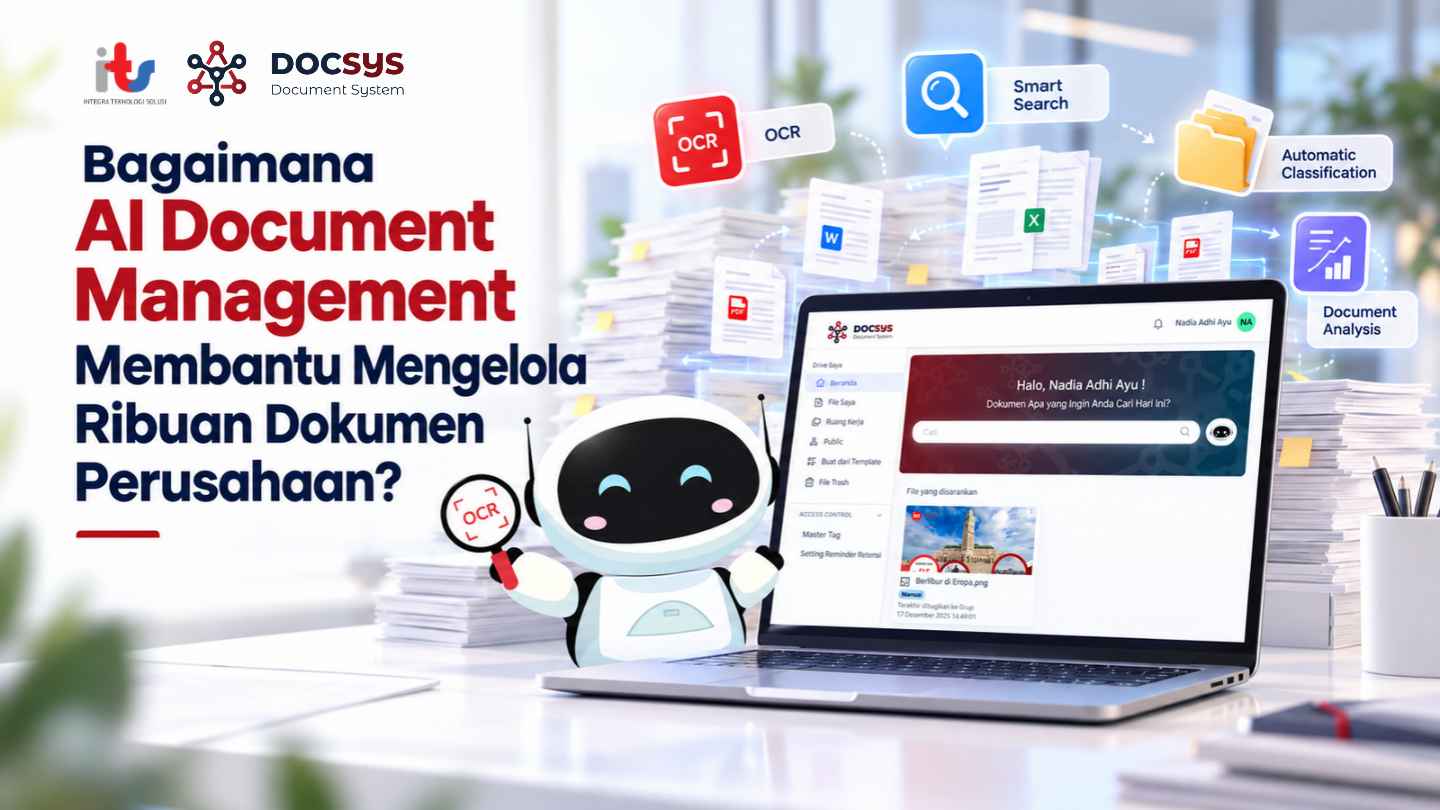
Bagaimana AI Document Management Membantu Mengelola Ribuan Dokumen Perusahaan?
Semakin besar organisasi, semakin banyak pula dokumen yang dihasilkan. Kontrak, SOP, kebijakan, laporan, surat, dokumen pengadaan, evidence audit, hingga arsip ...
Oct12
Pendampingan Re-Sertifikasi ISO 27001: Apa yang Perlu Disiapkan Organisasi?
Memiliki sertifikat ISO 27001 bukan berarti pekerjaan pengelolaan keamanan informasi telah selesai. Pemerintah, BUMN/BUMD, perbankan, dan organisasi lainnya tetap perlu ...
Oct12
Pendampingan Surveillance Audit ISO 27701: Apa yang Harus Disiapkan Tim PIMS?
Memperoleh sertifikasi ISO 27701 bukan berarti pekerjaan pengelolaan privasi telah selesai. Privacy Information Management System (PIMS) perlu terus dipelihara, dievaluasi, ...
Oct11
Audit Keamanan Sistem Informasi dan Ketahanan Siber: Panduan KKS
Transformasi digital membuat organisasi semakin bergantung pada sistem informasi untuk menjalankan operasional, mengelola data, dan memberikan layanan kepada pelanggan. Namun, ...
Oct10
Audit Ketahanan Siber: Cara Menilai Kesiapan Menghadapi Insiden
Serangan ransomware, kebocoran data, dan gangguan sistem dapat menghentikan operasional organisasi dalam waktu singkat. Bagi instansi pemerintah, BUMN/BUMD, dan perbankan, ...
Oct09
Dari Surat Undangan ke Agenda: Cara Mengelola Rapat Tanpa Pencatatan Berulang
Surat undangan rapat sudah dikirim, tetapi apakah jadwal kegiatan juga sudah tercatat dengan baik? Dalam banyak organisasi, proses administrasi tidak ...
Oct09
Cara Mengetahui Apakah Organisasi Sudah Siap Menerapkan UU PDP
Penerapan Undang-Undang Pelindungan Data Pribadi atau UU PDP menjadi kebutuhan penting bagi organisasi yang mengelola data masyarakat, pelanggan, pegawai, nasabah, ...