Persiapan Audit SCV tidak cukup dilakukan dengan mengumpulkan dokumen beberapa hari sebelum pemeriksaan. Bank perlu memastikan bahwa kebijakan, proses, sistem, kualitas data, hingga pengendalian TI memiliki bukti yang memadai dan dapat ditelusuri.
Hal ini penting karena Single Customer View (SCV) berkaitan dengan informasi nasabah, simpanan, pinjaman, serta nilai simpanan yang dapat dijamin. Dalam Peraturan LPS Nomor 3 Tahun 2024, laporan berkala bank mencakup laporan data ringkas SCV per bank dan laporan data SCV per nasabah.
Karena itu, kesiapan pemeriksaan tidak hanya berbicara tentang apakah file SCV berhasil dihasilkan. Bank juga perlu menunjukkan bahwa proses pembentukan data tersebut memiliki pengendalian yang dapat dibuktikan.
Mengapa Persiapan Audit SCV Tidak Bisa Mendadak?
Evidence audit dapat berasal dari berbagai unit, seperti TI, operasional, manajemen data, compliance, risk management, keamanan informasi, dan audit internal.
Sebagian bukti juga bersifat historis. Log sistem, hasil rekonsiliasi, approval perubahan aplikasi, review hak akses, atau laporan insiden periode sebelumnya tidak selalu dapat dibuat kembali ketika auditor memintanya.
LPS sendiri melakukan pemantauan dan pemeriksaan atas penyampaian laporan data ringkas SCV per bank dan laporan data SCV per nasabah.
Bank karena itu perlu membangun proses dokumentasi yang konsisten, bukan sekadar mempersiapkan evidence ketika jadwal pemeriksaan sudah dekat.
Untuk memahami konteks kewajiban bank secara lebih luas, baca juga artikel Kewajiban SCV Bank: Memahami Aturan Pelaporan dan Pemeriksaan LPS.
Dokumen Audit dan Evidence Audit SCV, Apa Bedanya?
Dokumen menggambarkan bagaimana suatu proses seharusnya dilakukan. Contohnya adalah kebijakan, SOP, diagram arsitektur, data flow, data dictionary, atau prosedur change management.
Sementara itu, bukti audit menunjukkan bahwa proses tersebut benar-benar dijalankan.
Misalnya, SOP pengelolaan akses merupakan dokumen. Daftar pengguna, formulir persetujuan akses, histori perubahan hak akses, dan hasil review berkala merupakan evidence penerapannya.
Artinya, memiliki SOP saja belum tentu cukup. Auditor perlu memperoleh bukti bahwa pengendalian tersebut berjalan pada periode yang diperiksa.
Checklist Audit SCV yang Perlu Dipersiapkan
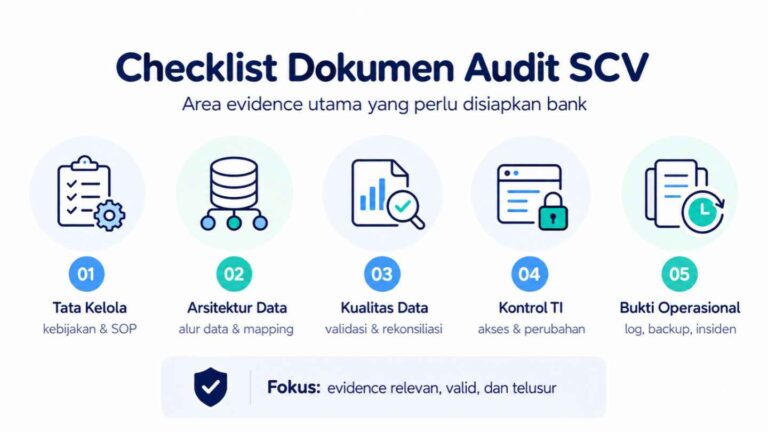
Tidak semua bank memiliki nama dokumen atau arsitektur sistem yang sama. Namun, dokumen pemeriksaan SCV umumnya dapat dikelompokkan ke beberapa area berikut:
Tata kelola: kebijakan SCV, SOP, struktur organisasi, pembagian tanggung jawab, serta mekanisme review dan eskalasi.
Arsitektur dan aliran data: diagram sistem, data flow, daftar aplikasi dan database, interface, proses ekstraksi, serta mapping dari core banking system ke aplikasi pengolah SCV.
Kualitas data: data dictionary, business rules, hasil validasi, rekonsiliasi, control total, exception report, serta histori koreksi data.
Pengendalian akses: daftar user, role, privilege, approval akses, review akses berkala, dan pencabutan hak akses.
Change management: change request, approval, hasil testing, UAT, deployment record, dan dokumentasi perubahan aplikasi atau parameter.
Operasional TI: batch processing log, job scheduler, monitoring, error log, serta bukti tindak lanjut atas kegagalan proses.
Backup dan pemulihan: jadwal backup, backup log, restore test, serta prosedur recovery.
Keamanan dan insiden: security monitoring, patching, incident ticket, root cause analysis, serta corrective action.
Audit sebelumnya: laporan temuan, rekomendasi, action plan, PIC, target penyelesaian, dan evidence closure.
Checklist tersebut sebaiknya disesuaikan dengan ruang lingkup pemeriksaan dan kondisi teknologi masing-masing bank.
Evidence untuk Pemeriksaan Kualitas Data SCV
Kualitas data menjadi bagian penting karena data SCV digunakan LPS antara lain untuk mengetahui jumlah nasabah yang dijamin, pembayaran klaim penjaminan, verifikasi penghitungan premi, serta pelaksanaan fungsi resolusi bank.
Dalam pemeriksaan kualitas data, auditor perlu dapat mengikuti alur:
sistem sumber → ekstraksi data → transformasi → validasi → rekonsiliasi → output SCV.
Evidence dapat digunakan untuk mengevaluasi kelengkapan, akurasi, konsistensi, validitas, integritas, hingga kemungkinan duplikasi data.
Contohnya, apabila terdapat perbedaan saldo antara sumber data dengan output SCV, bank perlu memiliki mekanisme rekonsiliasi, dokumentasi penyebab perbedaan, dan bukti tindak lanjutnya.
Evidence untuk Pemeriksaan Keandalan Sistem SCV
Selain data, persiapan Audit SCV perlu mencakup sistem yang menghasilkan data tersebut.
Pemeriksaan dapat melihat core banking system, aplikasi pengolah SCV, database, interface, infrastruktur, kontrol akses, perubahan aplikasi, backup, logging, monitoring, dan penanganan insiden.
Tujuannya adalah memperoleh keyakinan bahwa proses pengolahan SCV berjalan secara konsisten dan perubahan terhadap sistem maupun data dapat ditelusuri.
Karena itu, auditor tidak hanya melihat hasil akhirnya. Auditor juga perlu memahami bagaimana hasil tersebut dihasilkan dan dikendalikan.
Jangan Hanya Mengumpulkan Dokumen, Lakukan Gap Assessment
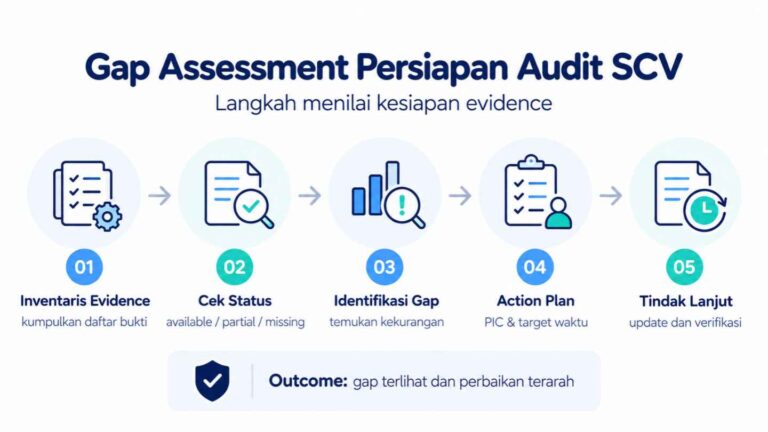
Sebelum pemeriksaan, bank sebaiknya memetakan setiap evidence berdasarkan status seperti tersedia, sebagian tersedia, belum tersedia, perlu diperbarui, atau perlu divalidasi.
Tambahkan PIC, periode evidence, gap yang ditemukan, target perbaikan, dan status tindak lanjut.
Pendekatan ini membantu manajemen mengetahui area dengan risiko terbesar sebelum proses audit berlangsung.
Evidence yang baik juga bukan yang paling banyak, melainkan yang relevan, valid, lengkap, konsisten, dan dapat ditelusuri.
Audit SCV untuk Mengevaluasi Kesiapan Sistem dan Data Bank
Apabila gap mulai ditemukan, bank dapat melakukan evaluasi lebih menyeluruh melalui Audit Keandalan Sistem dan Kualitas Data Single Customer View.
Audit SCV dapat mencakup evaluasi core banking system, aplikasi pengolah SCV, infrastruktur TI, proses pengolahan, serta kualitas data yang dihasilkan.
Hasil evaluasi dapat membantu manajemen mengidentifikasi kelemahan, menentukan prioritas perbaikan, dan memonitor tindak lanjut sehingga kesiapan bank tidak berhenti pada checklist administratif.
Konsultasikan Kesiapan Audit SCV Bank Anda
Persiapan pemeriksaan SCV perlu dimulai dari pertanyaan yang lebih luas daripada “apakah dokumennya sudah tersedia?”. Bank perlu memastikan bahwa proses benar-benar berjalan, data dapat direkonsiliasi, perubahan dapat ditelusuri, dan evidence mendukung kondisi aktual sistem.
PT Integra Teknologi Solusi menyediakan layanan Audit SCV untuk membantu bank mengevaluasi keandalan sistem pengolahan SCV dan kualitas data yang dihasilkan.
Jika bank Anda sedang mempersiapkan pemeriksaan, ingin melakukan gap assessment, atau membutuhkan evaluasi independen terhadap sistem dan kualitas data SCV, konsultasikan kebutuhan Audit SCV bersama tim Integra.