Organisasi yang telah menjalankan ISO 27001 dan mulai menerapkan ISO 27701 sering menghadapi pertanyaan: apakah audit kedua standar sebaiknya dilakukan secara terpisah atau dapat digabungkan?
Audit gabungan ISO 27001 ISO 27701 dapat menjadi lebih efisien ketika Information Security Management System (ISMS) dan Privacy Information Management System (PIMS) telah dikelola secara terintegrasi. Misalnya, keduanya memiliki ruang lingkup yang selaras, proses manajemen risiko yang terhubung, governance yang jelas, serta mekanisme internal audit dan management review yang dapat dikoordinasikan.
Namun, audit bersama bukan berarti seluruh persyaratan kedua standar menjadi sama atau jumlah pemeriksaan otomatis berkurang.
Mengapa ISO 27001 dan ISO 27701 Dapat Diintegrasikan?
ISO/IEC 27001:2022 menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan ISMS. Fokusnya adalah membantu organisasi mengelola risiko keamanan informasi secara sistematis.
Sementara itu, ISO/IEC 27701:2025 menetapkan persyaratan dan panduan untuk membangun serta meningkatkan PIMS, termasuk bagi organisasi yang berperan sebagai pengendali maupun pemroses informasi identitas pribadi atau personally identifiable information (PII).
Ada perubahan penting pada ISO/IEC 27701:2025. Berbeda dengan edisi 2019 yang merupakan ekstensi ISO 27001 dan ISO 27002, edisi 2025 menjadi management system standard yang dapat digunakan secara mandiri. Meski demikian, ISO menyatakan standar ini tetap dapat diselaraskan dengan sistem ISO/IEC 27001 yang telah dimiliki organisasi.
Artinya, audit gabungan bukan kewajiban, tetapi dapat menjadi pilihan strategis jika ISMS dan PIMS memang telah terintegrasi.
Apa yang Dimaksud dengan Audit Gabungan ISO 27001 dan ISO 27701?
Audit gabungan atau integrated audit adalah pemeriksaan terhadap dua atau lebih standar sistem manajemen dalam program audit yang terkoordinasi.
IAF MD 11:2023 mengatur penerapan audit terhadap Integrated Management Systems (IMS) untuk organisasi yang menggunakan dua atau lebih standar. Tingkat integrasi dokumentasi, elemen sistem manajemen, dan tanggung jawab menjadi bagian yang dipertimbangkan dalam perencanaan audit.
Dalam konteks ISO 27001 dan ISO 27701, sejumlah proses dapat dikelola bersama, seperti:
governance dan pembagian tanggung jawab;
manajemen risiko;
pengelolaan kompetensi dan awareness;
pengelolaan supplier;
incident management;
internal audit;
management review;
corrective action; dan
continual improvement.
Meskipun prosesnya dapat terintegrasi, audit criteria dan evidence spesifik keamanan informasi dan privasi tetap perlu diperiksa.
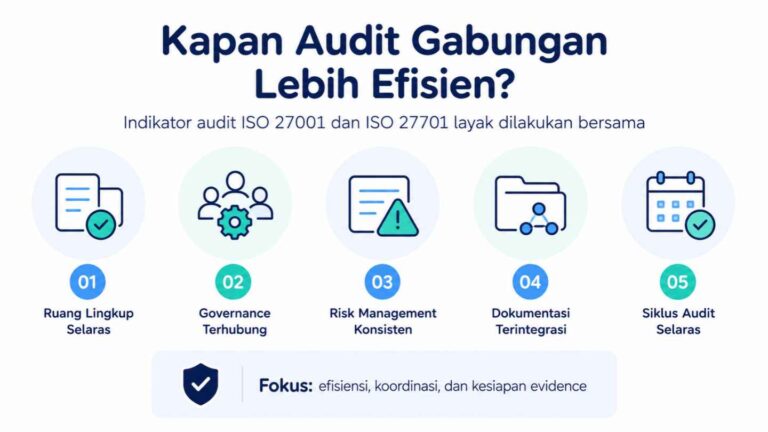
Kapan Audit ISO 27001 dan ISO 27701 Lebih Efisien Dilakukan Bersama?
1. Ruang Lingkup ISMS dan PIMS Selaras
Audit gabungan lebih relevan jika sistem, proses bisnis, unit kerja, aplikasi, atau lokasi yang masuk dalam scope ISO 27001 juga menangani data pribadi yang menjadi bagian dari PIMS.
Sebaliknya, jika ISMS hanya mencakup data center sementara PIMS mencakup HR, marketing, customer service, vendor, dan berbagai fungsi bisnis lainnya, integrasinya perlu dievaluasi lebih lanjut.
2. Governance Keamanan dan Privasi Sudah Terhubung
Organisasi seperti pemerintahan, BUMN/BUMD, dan perbankan biasanya melibatkan berbagai fungsi dalam keamanan dan privasi, mulai dari TI, information security, legal, risk, compliance, internal audit, hingga privacy officer atau DPO.
Audit akan lebih efisien ketika tanggung jawab, escalation path, dan koordinasi fungsi-fungsi tersebut sudah jelas.
3. Manajemen Risiko Sudah Terintegrasi
Metodologi penilaian, risk register, treatment plan, monitoring, dan approval dapat menggunakan kerangka yang selaras.
Namun, information security risk dan privacy risk tidak boleh dianggap sama. Risiko keamanan berfokus antara lain pada kerahasiaan, integritas, dan ketersediaan informasi, sedangkan risiko privasi juga mempertimbangkan dampak pemrosesan data pribadi terhadap individu.
4. Dokumentasi Tidak Dikelola Secara Terpisah Tanpa Alasan
Organisasi tidak selalu membutuhkan dua prosedur berbeda untuk internal audit, document control, corrective action, atau management review.
Jika prosedur yang sama dapat memenuhi kebutuhan ISMS dan PIMS, dokumentasi dapat diintegrasikan dengan tetap memastikan persyaratan masing-masing standar terpenuhi.
5. Siklus Audit Dapat Diselaraskan
Audit gabungan juga lebih menarik ketika jadwal initial certification, surveillance, atau resertifikasi dapat dikoordinasikan.
IAF MD 11:2023 menyatakan certification body perlu memastikan tingkat integrasi sistem tetap sesuai sepanjang siklus sertifikasi karena hal tersebut dapat memengaruhi perencanaan dan durasi audit.
Karena itu, audit bersama tidak otomatis berarti durasi atau biaya pasti lebih rendah. Pengaturan tersebut tetap bergantung pada ruang lingkup, kompleksitas, tingkat integrasi, serta kebijakan certification body.
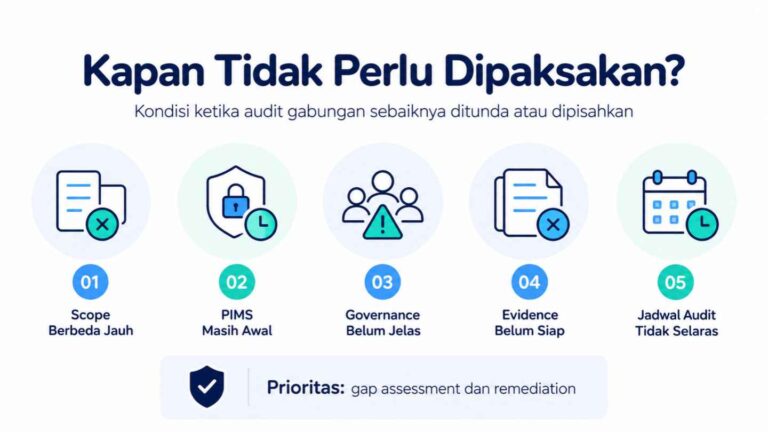
Kapan Audit Gabungan Sebaiknya Tidak Dipaksakan?
Audit ISO 27001 dan ISO 27701 lebih baik tidak dipaksakan bersamaan apabila PIMS masih berada pada tahap awal.
Contohnya ketika organisasi masih memiliki gap berupa:
inventaris pemrosesan data pribadi belum lengkap;
peran controller dan processor belum jelas;
privacy risk assessment belum berjalan;
tanggung jawab privasi belum ditetapkan;
pengelolaan supplier terkait data pribadi belum memadai; atau
evidence implementasi PIMS belum tersedia secara konsisten.
Dalam kondisi tersebut, organisasi sebaiknya menyelesaikan gap assessment dan remediation terlebih dahulu sebelum mengejar efisiensi audit.
Audit Gabungan Bukan Berarti Semua Evidence Sama
Salah satu kesalahan yang perlu dihindari adalah menganggap sertifikasi ISO 27001 membuat organisasi otomatis siap menghadapi audit ISO 27701.
Audit terhadap PIMS dapat membutuhkan evidence yang lebih spesifik terkait pengelolaan data pribadi, seperti pemetaan aktivitas pemrosesan, tujuan pemrosesan, retention, pembagian peran controller dan processor, privacy risk, pengelolaan pihak ketiga, serta mekanisme penanganan insiden privasi.
Karena itu, proses yang terintegrasi tetap harus mampu menunjukkan evidence keamanan informasi sekaligus evidence manajemen privasi.
Bagaimana Menyiapkan Audit Gabungan ISO 27001 dan ISO 27701?
Sebelum menentukan audit gabungan, organisasi dapat melakukan beberapa langkah utama: menetapkan scope ISMS dan PIMS, melakukan gap assessment ISO 27701, memetakan proses yang dapat diintegrasikan, menyelaraskan manajemen risiko, menjalankan internal audit, kemudian melakukan management review dan corrective action.
Pendekatan ini membantu organisasi mengetahui apakah integrasi yang dilakukan memang sudah berjalan dalam praktik atau baru sebatas dokumentasi.
Persiapkan Implementasi dan Audit ISO 27701 secara Lebih Terstruktur
Organisasi yang telah menerapkan ISO 27001 tidak selalu perlu membangun seluruh sistem ISO 27701 dari awal. Proses ISMS yang sudah berjalan dapat dievaluasi untuk menentukan bagian yang dapat digunakan atau diselaraskan dengan PIMS, sekaligus mengidentifikasi area privasi yang masih membutuhkan penguatan.
Melalui Jasa Pendampingan ISO 27701, PT Integra Teknologi Solusi membantu organisasi melakukan gap assessment, menentukan ruang lingkup PIMS, menyelaraskan ISMS dan PIMS, menyiapkan dokumentasi serta evidence, hingga meningkatkan kesiapan menghadapi audit.
Konsultasikan kebutuhan implementasi dan kesiapan ISO 27701 organisasi Anda agar pengelolaan keamanan informasi dan privasi dapat dibangun secara lebih terstruktur sesuai kebutuhan organisasi.