Memperoleh sertifikasi ISO 27701 bukan berarti pekerjaan pengelolaan privasi telah selesai. Selama siklus sertifikasi berjalan, organisasi dapat mengalami perubahan proses bisnis, sistem informasi, vendor, jenis data pribadi yang diproses, hingga profil risiko privasi.
Karena itu, re-sertifikasi ISO 27701 perlu dipersiapkan sebagai evaluasi terhadap efektivitas Privacy Information Management System (PIMS), bukan sekadar aktivitas memperbarui dokumen sebelum auditor datang.
Terlebih, ISO telah menerbitkan ISO/IEC 27701:2025 sebagai edisi kedua dan menarik ISO/IEC 27701:2019. Edisi terbaru ini menjadikan PIMS sebagai management system standard yang dapat berdiri sendiri.
Apa Itu Re-Sertifikasi ISO 27701?
Re-sertifikasi merupakan evaluasi untuk memastikan PIMS masih memenuhi persyaratan standar, tetap efektif, dan layak melanjutkan sertifikasi pada siklus berikutnya.
Berbeda dengan sertifikasi awal yang menilai kesiapan pertama organisasi, audit re-sertifikasi lebih banyak melihat bagaimana sistem tersebut dipelihara dan ditingkatkan selama siklus sertifikasi.
Auditor dapat memperhatikan perubahan organisasi, hasil surveillance audit, efektivitas tindakan korektif, audit internal, management review, risiko privasi, hingga bukti implementasi kontrol.
Dengan kata lain, pertanyaannya bukan lagi sekadar “Apakah prosedurnya tersedia?”, tetapi juga “Apakah PIMS benar-benar dijalankan dan masih sesuai dengan kondisi organisasi?”
ISO/IEC 27701:2025 dan Dampaknya terhadap PIMS
Salah satu perubahan penting adalah posisi ISO/IEC 27701:2025 sebagai standalone Privacy Information Management System. Pada edisi 2019, ISO 27701 dibangun sebagai extension dari ISO/IEC 27001 dan ISO/IEC 27002. Pada edisi 2025, PIMS memiliki struktur management system sendiri, meskipun tetap dapat diintegrasikan dengan ISO 27001.
Struktur baru mengikuti pendekatan harmonized management system pada Clauses 4–10 dan memperkuat sejumlah area, termasuk:
leadership dan privacy governance;
privacy risk management;
kompetensi dan awareness;
operational privacy controls;
performance evaluation;
continual improvement; serta
kejelasan kontrol untuk PII controller dan PII processor.
Perubahan tersebut penting bagi organisasi yang sebelumnya membangun PIMS berdasarkan ISO/IEC 27701:2019.
Namun, re-sertifikasi dan transisi ISO 27701:2025 bukan hal yang sama. Re-sertifikasi berkaitan dengan siklus sertifikasi, sedangkan transition berkaitan dengan perpindahan dari versi standar sebelumnya. Organisasi perlu mengonfirmasi jadwal transition dan standar yang akan digunakan dalam audit kepada certification body masing-masing. Sebagai contoh, UKAS menetapkan skema transisi khusus bagi certification body dan certified clients di bawah akreditasinya.
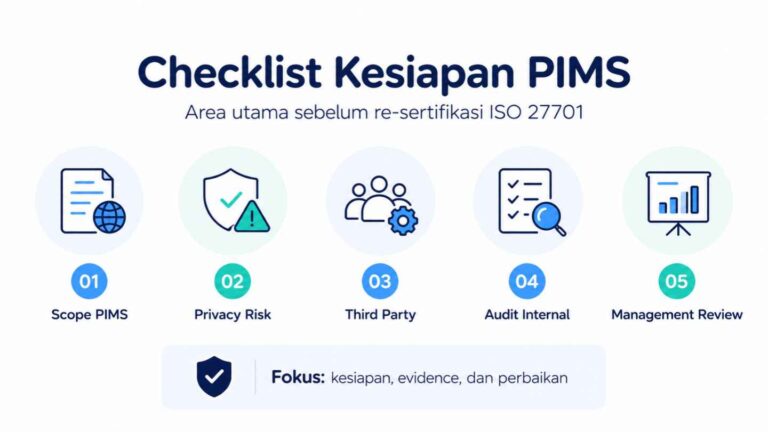
Checklist Kesiapan PIMS Sebelum Re-Sertifikasi ISO 27701
Sebelum audit berlangsung, organisasi dapat melakukan readiness review terhadap area berikut.
1. Pastikan Scope PIMS Masih Relevan
Periksa apakah terdapat perubahan pada unit kerja, layanan, aplikasi, lokasi, jenis data pribadi, aktivitas pemrosesan, atau pihak ketiga.
Scope yang dibuat saat sertifikasi pertama belum tentu masih menggambarkan lingkungan organisasi saat ini.
2. Perbarui Privacy Risk Assessment
Privacy risk register seharusnya mengikuti perubahan proses dan teknologi.
Evaluasi antara lain:
aktivitas pemrosesan baru;
perubahan sistem atau aplikasi;
vendor baru;
insiden privasi;
perubahan regulatory requirement;
efektivitas risk treatment; dan
residual risk yang masih diterima.
Idealnya terdapat traceability antara risk → control → owner → evidence → effectiveness.
3. Evaluasi Privacy Governance
Pastikan peran, tanggung jawab, dan kewenangan masih jelas.
Perubahan personel pada privacy officer, Legal, Compliance, IT, Information Security, Risk Management, maupun pemilik proses perlu tercermin dalam dokumentasi dan pelaksanaan PIMS.
4. Review Inventory Pemrosesan Data Pribadi
Organisasi perlu memahami bagaimana data pribadi:
dikumpulkan → digunakan → disimpan → dibagikan → dipindahkan → dihapus atau dimusnahkan.
Periksa kesesuaian inventory dengan sistem, tujuan pemrosesan, kategori data, pihak penerima, retention, hingga third party yang terlibat.
5. Pastikan Peran PII Controller dan Processor Tepat
Tinjau hubungan organisasi dengan pelanggan, mitra, vendor, atau pihak lainnya.
Penentuan peran sebagai PII controller atau PII processor dapat memengaruhi kewajiban, kontrol, kontrak, incident handling, penggunaan subprocessor, hingga penghapusan data.
6. Review Third Party dan Vendor
Vendor yang memproses data pribadi perlu masuk dalam mekanisme privacy governance.
Evidence dapat mencakup:
due diligence;
privacy/security requirement;
kontrak;
monitoring vendor;
subprocessor;
incident notification; dan
ketentuan return atau deletion data.
7. Uji Penanganan Privacy Incident
Jangan hanya memastikan SOP tersedia.
Periksa apakah organisasi memiliki bukti penerapan berupa incident register, escalation, assessment, root cause analysis, tindakan korektif, dan lessons learned.
8. Pastikan Internal Audit PIMS Efektif
Audit internal idealnya mampu menemukan gap sebelum certification body menemukannya.
Periksa apakah audit telah mencakup implementasi, sampling evidence, efektivitas kontrol, tindak lanjut temuan, dan verifikasi corrective action.
9. Lakukan Management Review
Management review bukan sekadar rapat formal.
Manajemen seharusnya memperoleh informasi mengenai:
performance PIMS;
perubahan risiko;
hasil audit;
privacy incident;
pencapaian objective;
corrective action; dan
kebutuhan resource.
Output-nya harus berupa keputusan atau action yang dapat ditindaklanjuti.
10. Siapkan Evidence Implementasi
Dalam audit, dokumen menjelaskan bagaimana proses seharusnya berjalan, sedangkan record menunjukkan bahwa proses tersebut benar-benar dilakukan.
Evidence dapat berupa risk review, approval record, vendor assessment, training record, incident record, internal audit, management review, monitoring KPI, hingga corrective action.
Lakukan Gap Assessment terhadap ISO/IEC 27701:2025
Bagi organisasi yang masih menggunakan struktur 2019, gap assessment dapat membantu membandingkan kondisi PIMS saat ini dengan kebutuhan edisi 2025.
Output yang efektif sebaiknya menunjukkan:
Requirement → Existing Condition → Gap → Priority → Action → Owner → Target.
Jangan sekadar mengganti nomor klausul. Evaluasi harus memastikan perubahan benar-benar diterapkan dalam governance, privacy risk management, controls, operation, monitoring, dan continual improvement.
Untuk memahami dasar implementasi PIMS lebih lanjut, organisasi juga dapat membaca artikel Keamanan Data Pribadi dan ISO 27701: Syarat dan Implementasinya.
Tanda PIMS Belum Siap Menghadapi Re-Sertifikasi
Beberapa red flag yang perlu diperhatikan antara lain:
PIMS baru ditinjau menjelang audit;
privacy risk register tidak pernah diperbarui;
scope tidak mengikuti perubahan bisnis;
vendor baru belum dinilai;
evidence sulit ditelusuri;
hasil surveillance audit belum ditindaklanjuti;
internal audit hanya memeriksa dokumen; atau
belum dilakukan assessment terhadap ISO/IEC 27701:2025.
Jika kondisi tersebut ditemukan, organisasi masih memiliki kesempatan untuk melakukan remediation sebelum audit re-sertifikasi.
Persiapkan Re-Sertifikasi ISO 27701 secara Terstruktur
Persiapan dapat dilakukan melalui alur:
Gap Assessment → Remediation → Implementation → Internal Audit → Corrective Action → Management Review → Readiness Review → Audit Re-Sertifikasi.
Pendekatan ini membantu organisasi memastikan PIMS tidak hanya lengkap secara dokumentasi, tetapi juga relevan terhadap risiko privasi dan dapat dibuktikan efektivitasnya.
Bagi instansi pemerintah, BUMN/BUMD, perbankan, maupun perusahaan yang membutuhkan dukungan untuk mengevaluasi kesiapan PIMS, Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27701, termasuk gap analysis, review dokumentasi dan implementasi, evaluasi kesiapan evidence, serta persiapan menuju audit sertifikasi.
Konsultasikan kebutuhan Pendampingan ISO 27701 untuk mempersiapkan PIMS secara lebih terstruktur sebelum audit siklus berikutnya.