Pengelolaan data pribadi tidak lagi hanya menjadi persoalan kepatuhan, tetapi juga bagian dari tata kelola dan manajemen risiko organisasi. Pemerintah, BUMN/BUMD, perbankan, perusahaan, hingga institusi pendidikan perlu memastikan data pribadi diproses dengan kontrol yang memadai.
Pada Oktober 2025, ISO menerbitkan ISO/IEC 27701:2025 sebagai edisi kedua dari standar Privacy Information Management System (PIMS). Versi ini menggantikan ISO/IEC 27701:2019 yang kini berstatus withdrawn.
Lantas, apa saja perubahan ISO 27701 dan bagaimana dampaknya bagi organisasi?
Apa Itu ISO/IEC 27701:2025?
ISO/IEC 27701:2025 adalah standar internasional yang menetapkan persyaratan dan panduan untuk membangun, menerapkan, memelihara, serta meningkatkan Privacy Information Management System (PIMS) secara berkelanjutan.
PIMS membantu organisasi mengelola informasi yang dapat mengidentifikasi individu atau personally identifiable information (PII) serta tanggung jawab organisasi sebagai PII controller maupun PII processor.
Standar ini dapat digunakan oleh berbagai jenis organisasi yang memproses data pribadi, baik sektor publik maupun swasta.
Apa yang Berubah pada ISO 27701:2025?
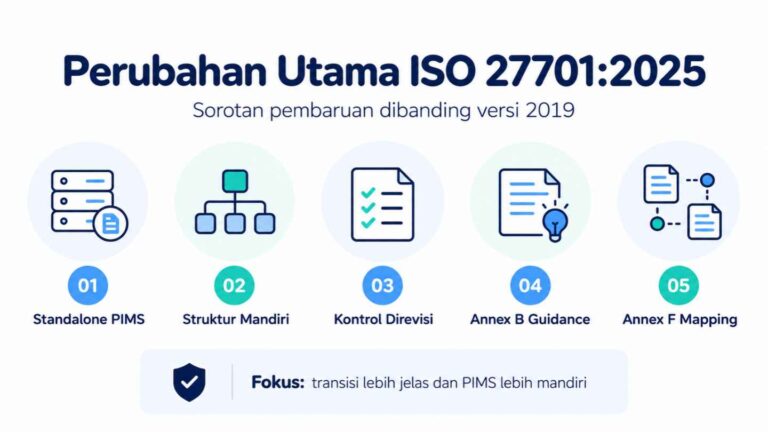
Perubahan ISO27701 versi 2025 tidak hanya berkaitan dengan penyesuaian nomor klausul. Salah satu perubahan paling penting adalah posisi ISO 27701 sebagai standar sistem manajemen yang lebih mandiri.
1. ISO 27701 Dapat Diterapkan secara Mandiri
ISO/IEC 27701:2019 dirancang sebagai ekstensi dari ISO/IEC 27001 dan ISO/IEC 27002. Karena itu, penerapan PIMS pada versi sebelumnya berkaitan erat dengan Information Security Management System (ISMS).
Pada ISO/IEC 27701:2025, PIMS dapat digunakan sebagai independent management system standard. Artinya, organisasi dapat membangun PIMS tanpa harus menjadikan implementasi ISO/IEC 27001 sebagai prasyarat.
Namun, ISO 27701 tetap dapat diintegrasikan dengan ISO/IEC 27001 bagi organisasi yang telah memiliki ISMS.
2. Struktur Sistem Manajemen Lebih Jelas
Versi 2025 memiliki persyaratan sistem manajemen sendiri. Hal ini membuat pengelolaan privasi dapat dibangun sebagai suatu sistem yang mencakup konteks organisasi, kepemimpinan, perencanaan, dukungan, operasional, evaluasi kinerja, hingga peningkatan berkelanjutan.
Bagi organisasi, perubahan ini membantu menempatkan privasi sebagai bagian dari tata kelola organisasi, bukan sekadar kumpulan kontrol teknis.
3. Struktur Kontrol Privasi Direorganisasi
Kontrol pada ISO/IEC 27701:2025 juga mengalami restrukturisasi.
Annex A mencakup kontrol untuk PII controller, PII processor, serta kontrol bersama yang relevan terhadap keduanya. BSI mencatat struktur tersebut terdiri atas 34 controller controls, 21 processor controls, dan 31 shared controls.
Sementara itu, Annex B memberikan panduan mengenai penerapan dan bukti implementasi kontrol Annex A.
4. Mapping untuk Transisi Lebih Jelas
ISO 27701:2025 menyediakan beberapa lampiran yang membantu organisasi memahami hubungan standar dengan framework atau regulasi lainnya.
Di antaranya terdapat pemetaan terhadap ISO/IEC 29100, GDPR, ISO/IEC 27018, dan ISO/IEC 29151. Annex F secara khusus memberikan korespondensi dengan ISO/IEC 27701:2019 sehingga dapat membantu proses transisi dari versi sebelumnya.
ISO 27701:2019 vs ISO 27701:2025
| Aspek | ISO 27701:2019 | ISO 27701:2025 |
|---|---|---|
| Posisi standar | Ekstensi ISO 27001/27002 | Dapat menjadi PIMS mandiri |
| Sistem manajemen | Mengacu pada ISMS | Memiliki persyaratan sistem manajemen sendiri |
| Kontrol privasi | Mengikuti struktur versi 2019 | Direstrukturisasi dalam Annex A |
| Panduan kontrol | Tersebar pada struktur sebelumnya | Diperjelas melalui Annex B |
| Migrasi | — | Tersedia mapping versi 2019 melalui Annex F |
Perubahan tersebut tidak berarti organisasi yang sudah menerapkan versi 2019 harus membangun PIMS dari awal. Sistem, prosedur, dan kontrol yang telah diterapkan perlu dievaluasi dan dipetakan terhadap persyaratan versi terbaru.
Apa Dampaknya bagi Organisasi?
Organisasi yang Sudah Menggunakan ISO 27701:2019
Organisasi perlu melakukan gap assessment untuk mengetahui kesesuaian PIMS yang berjalan dengan ISO 27701:2025.
Beberapa area yang perlu diperiksa antara lain:
ruang lingkup PIMS;
kebijakan dan prosedur privasi;
peran PII controller dan processor;
penilaian serta penanganan risiko privasi;
pemetaan kontrol versi 2019 ke versi 2025;
bukti implementasi kontrol; dan
kesiapan audit.
Tujuannya bukan sekadar mengganti referensi standar dalam dokumen, tetapi memastikan praktik yang berjalan sesuai dengan persyaratan terbaru.
Organisasi yang Sudah Menerapkan ISO 27001
ISO 27701:2025 dapat berdiri sendiri, tetapi integrasi dengan ISO 27001 tetap relevan. Organisasi dapat memanfaatkan sistem manajemen yang sudah berjalan untuk menyelaraskan tata kelola keamanan informasi dan privasi.
Organisasi yang Baru Akan Menerapkan PIMS
Organisasi kini memiliki fleksibilitas lebih besar untuk membangun PIMS berdasarkan kebutuhan dan konteksnya sendiri, termasuk tanpa harus terlebih dahulu menerapkan ISO 27001.
Bagaimana Kaitannya dengan UU PDP?
Di Indonesia, UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur antara lain hak subjek data, pemrosesan data pribadi, kewajiban Pengendali dan Prosesor Data Pribadi, transfer data, serta sanksi administratif.
ISO 27701 dapat membantu organisasi membangun tata kelola privasi secara sistematis dan berbasis risiko. Namun, penerapan atau sertifikasi ISO 27701 tidak otomatis berarti seluruh kewajiban UU PDP telah terpenuhi. Organisasi tetap perlu mengidentifikasi dan memenuhi ketentuan hukum yang berlaku.
Apa yang Perlu Dipersiapkan untuk ISO 27701:2025?
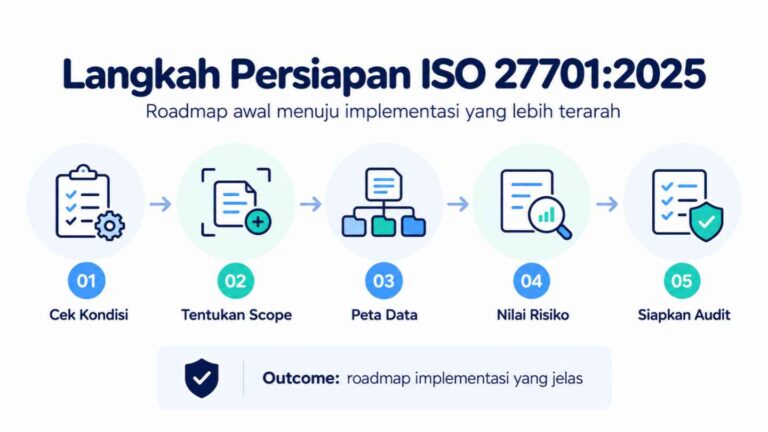
Organisasi dapat memulai dengan tahapan berikut:
mengevaluasi kondisi pengelolaan data pribadi saat ini;
menentukan konteks dan ruang lingkup PIMS;
memetakan proses serta data pribadi yang dikelola;
melakukan penilaian risiko privasi;
memetakan persyaratan dan kontrol ISO 27701:2025;
memperbaiki kebijakan, prosedur, dan kontrol yang belum sesuai; serta
melakukan audit internal dan evaluasi kesiapan.
Bagi organisasi yang sebelumnya telah menggunakan ISO 27701:2019, proses tersebut dapat difokuskan pada gap assessment dan roadmap transisi.
Persiapkan Implementasi ISO 27701:2025 secara Terarah
Perubahan ISO 27701:2025 memberikan fleksibilitas lebih besar bagi organisasi untuk membangun PIMS sekaligus memperjelas tata kelola, kontrol, dan pengelolaan risiko privasi.
PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27701 untuk membantu organisasi melakukan gap assessment, menyiapkan dokumentasi, mengimplementasikan kontrol, hingga mempersiapkan proses sertifikasi.
Jika organisasi Anda sedang merencanakan implementasi baru maupun transisi dari ISO 27701:2019 ke ISO 27701:2025, konsultasikan kebutuhan organisasi bersama tim Integra untuk menentukan langkah implementasi yang sesuai.