Pengelolaan data pribadi tidak cukup hanya dengan memiliki kebijakan privasi atau prosedur keamanan. Organisasi perlu memastikan seluruh proses pengumpulan, penggunaan, penyimpanan, pembagian, hingga penghapusan data pribadi dikelola secara sistematis.
Salah satu standar yang dapat digunakan adalah ISO/IEC 27701:2025, yang menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan Privacy Information Management System (PIMS) secara berkelanjutan. Standar ini dapat digunakan oleh organisasi yang berperan sebagai pengendali maupun pemroses informasi pribadi.
Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan yang mengelola data pribadi dalam jumlah besar, implementasi ISO 27701 membantu membangun tata kelola privasi yang lebih terstruktur.
Apa Itu Privacy Information Management System?
Privacy Information Management System (PIMS) atau Sistem Manajemen Informasi Privasi merupakan kerangka terstruktur untuk mengelola informasi pribadi secara bertanggung jawab.
PIMS menghubungkan kebijakan, proses bisnis, sumber daya manusia, teknologi, pengelolaan risiko, serta mekanisme evaluasi dalam satu sistem manajemen.
Pada edisi terbaru, ISO/IEC 27701:2025 dapat diterapkan sebagai standar sistem manajemen yang berdiri sendiri. Artinya, organisasi tidak harus terlebih dahulu memiliki sertifikasi ISO 27001 untuk mulai membangun PIMS, meskipun keduanya tetap dapat diintegrasikan.
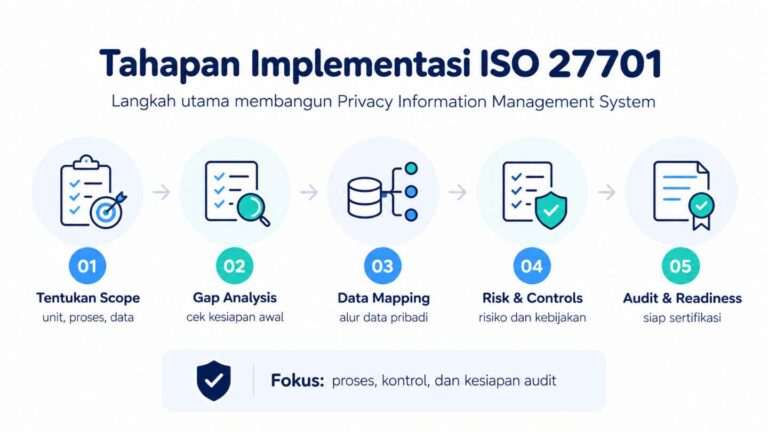
8 Tahapan Implementasi ISO 27701
Implementasi yang efektif perlu dilakukan secara bertahap agar PIMS tidak sekadar menghasilkan dokumen, tetapi benar-benar diterapkan dalam operasional organisasi.
1. Menentukan Konteks dan Ruang Lingkup PIMS
Organisasi terlebih dahulu menentukan proses, unit kerja, lokasi, sistem, serta pemrosesan data pribadi yang masuk dalam ruang lingkup PIMS.
Pada tahap ini juga perlu diidentifikasi pihak berkepentingan dan peran organisasi sebagai pengendali atau pemroses data.
2. Melakukan Gap Analysis ISO 27701
Gap analysis ISO 27701 dilakukan untuk membandingkan kondisi organisasi saat ini dengan persyaratan standar.
Hasilnya dapat dipetakan menjadi:
Kondisi Saat Ini → Gap → Rekomendasi → Prioritas → Action Plan
Tahap ini penting agar organisasi tidak melakukan implementasi tanpa mengetahui area mana yang sebenarnya perlu diperbaiki.
Integra juga menyediakan jasa pendampingan ISO 27701 yang mencakup analisis kesenjangan dan pendampingan menuju kesiapan sertifikasi.
3. Memetakan Pemrosesan Data Pribadi
Organisasi perlu mengetahui bagaimana data pribadi bergerak sepanjang siklus hidupnya:
Pengumpulan → Penggunaan → Penyimpanan → Pembagian → Retensi → Penghapusan
Pemetaan dapat mencakup jenis data, tujuan pemrosesan, sistem penyimpanan, pemilik proses, penerima data, vendor, dan masa retensi.
Dokumentasi seperti Record of Processing Activities (RoPA) dapat digunakan untuk membantu pemetaan tersebut.
4. Melakukan Privacy Risk Assessment
Setelah proses diketahui, organisasi perlu mengidentifikasi risiko privasi.
Contohnya:
akses data tanpa otorisasi;
pemrosesan di luar tujuan awal;
pengumpulan data yang berlebihan;
penyimpanan terlalu lama;
kebocoran informasi;
kegagalan vendor melindungi data pribadi.
Risiko kemudian dianalisis, dievaluasi, ditangani, dan dipantau secara berkala.
5. Menyusun Kebijakan, Prosedur, dan Kontrol
Hasil gap assessment dan risk assessment menjadi dasar untuk membangun atau memperbaiki kontrol PIMS.
Dokumen yang dapat dibutuhkan antara lain:
kebijakan privasi;
pembagian peran dan tanggung jawab;
prosedur permintaan subjek data;
pengelolaan retensi dan penghapusan;
pengelolaan insiden privasi;
pengelolaan pihak ketiga;
privacy risk assessment;
DPIA jika relevan.
Dokumen harus mencerminkan proses yang benar-benar dijalankan, bukan hanya dibuat untuk kebutuhan audit.
6. Mengimplementasikan PIMS
Kebijakan dan prosedur kemudian diterapkan ke operasional organisasi melalui sosialisasi, pelatihan, penerapan kontrol, pembagian tanggung jawab, serta pengumpulan evidence.
Karena itu, keberadaan dokumen belum otomatis menunjukkan bahwa PIMS sudah berjalan efektif.
7. Melakukan Audit Internal dan Management Review
Audit internal diperlukan untuk mengevaluasi kesesuaian dan efektivitas PIMS.
Hasil audit kemudian menjadi salah satu masukan dalam management review, bersama dengan kondisi risiko, insiden, perubahan organisasi, kinerja sistem, serta peluang perbaikan.
Organisasi yang membutuhkan evaluasi lebih luas terhadap keamanan informasi juga dapat mempertimbangkan Jasa Pendampingan Sertifikasi ISO 27701 untuk mengidentifikasi risiko dan kelemahan kontrol TI.
8. Melakukan Perbaikan dan Persiapan Sertifikasi
Temuan audit harus ditindaklanjuti melalui analisis akar masalah dan tindakan korektif.
Alurnya dapat berupa:
Temuan → Root Cause → Corrective Action → Verifikasi → Certification Readiness
Sebelum proses sertifikasi, organisasi juga perlu memastikan dokumentasi, evidence, serta personel terkait telah siap menghadapi audit.
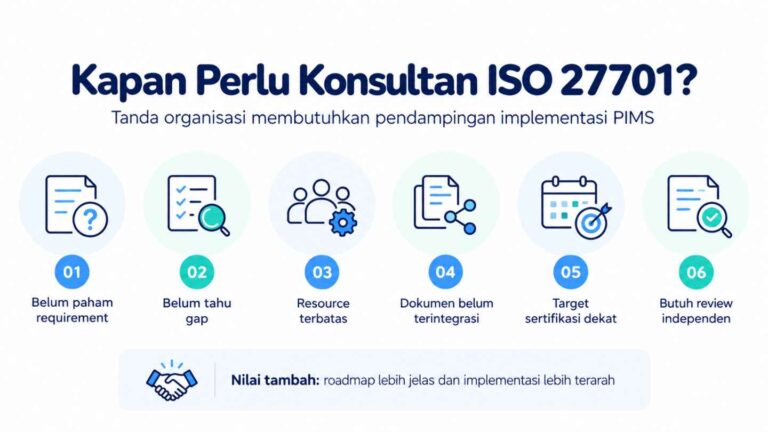
Kapan Perlu Menggunakan Konsultan ISO 27701?
Konsultan ISO 27701 dapat dipertimbangkan ketika organisasi:
baru pertama kali membangun PIMS;
belum memahami persyaratan ISO 27701;
belum mengetahui gap kondisi saat ini;
memiliki sumber daya internal terbatas;
memiliki dokumentasi privasi yang tersebar;
membutuhkan roadmap implementasi;
memiliki target sertifikasi tertentu; atau
membutuhkan evaluasi independen sebelum audit.
Jasa pendampingan ISO 27701 idealnya tidak hanya membantu membuat dokumen, tetapi juga mendampingi gap analysis, pemetaan proses, risk assessment, implementasi kontrol, audit internal, hingga kesiapan sertifikasi.
Mulai Implementasi ISO 27701 secara Terstruktur
Membangun PIMS membutuhkan kombinasi tata kelola, proses, teknologi, kompetensi SDM, manajemen risiko, dan evaluasi berkelanjutan.
Jika organisasi Anda ingin mengetahui tingkat kesiapan penerapan ISO 27701, Integra dapat membantu melalui gap analysis dan pendampingan implementasi ISO 27701, mulai dari pemetaan kondisi saat ini hingga persiapan menghadapi proses sertifikasi.
Untuk kebutuhan assurance yang lebih luas terhadap kontrol dan keamanan sistem informasi, organisasi juga dapat menggunakan Jasa Pendampingan Sertifikasi ISO 27701 sebagai solusi evaluasi keamanan dan audit TI.
Konsultasikan kebutuhan ISO 27701 dan keamanan informasi organisasi Anda bersama tim Integra.