Pengelolaan data pribadi menjadi tantangan penting bagi organisasi di tengah meningkatnya penggunaan layanan digital. Instansi pemerintah, BUMN/BUMD, perbankan, dan perusahaan perlu memastikan data pribadi dikelola secara aman, transparan, dan dapat dipertanggungjawabkan.
ISO 27701 adalah standar internasional yang membantu organisasi membangun sistem manajemen privasi secara terstruktur. Melalui Privacy Information Management System (PIMS), organisasi dapat mengelola risiko privasi, memperkuat tata kelola data pribadi, dan mendukung pemenuhan kewajiban perlindungan data.
Lantas, apa yang berubah pada ISO 27701:2025, apa manfaatnya, dan bagaimana penerapannya?
Apa Itu ISO 27701:2025?
ISO/IEC 27701:2025 adalah standar internasional yang menetapkan persyaratan dan panduan untuk membangun, menerapkan, memelihara, serta meningkatkan Privacy Information Management System (PIMS).
Menurut International Organization for Standardization (ISO), standar ini ditujukan bagi organisasi yang berperan sebagai pengendali maupun pemroses informasi pengenal pribadi atau Personally Identifiable Information (PII).
ISO 27701 membantu organisasi mengelola privasi melalui kebijakan, pembagian tanggung jawab, pengendalian pemrosesan data, dan evaluasi berkelanjutan.
Apa yang Dimaksud dengan PIMS ISO 27701?
Privacy Information Management System (PIMS) merupakan sistem manajemen yang mengintegrasikan kebijakan, proses bisnis, sumber daya manusia, teknologi, dan pengendalian risiko privasi.
PIMS bukan sekadar dokumen kebijakan atau aplikasi keamanan. Sistem ini memastikan aktivitas pengumpulan, penggunaan, penyimpanan, pembagian, hingga penghapusan data pribadi memiliki pengendalian yang jelas.
Apa yang Berubah pada ISO 27701:2025?
ISO/IEC 27701:2025 diterbitkan pada Oktober 2025 sebagai edisi kedua, menggantikan ISO/IEC 27701:2019.
Perubahan utamanya adalah ISO 27701:2025 dapat diterapkan sebagai standar sistem manajemen yang berdiri sendiri, tanpa harus terlebih dahulu menerapkan ISO 27001.
Perubahan lainnya mencakup:
Struktur persyaratan yang lebih mandiri, melalui klausul sistem manajemen yang mencakup konteks organisasi hingga peningkatan berkelanjutan.
Pengelolaan risiko privasi, yang terintegrasi dengan perencanaan dan pengendalian organisasi.
Penataan kontrol privasi, untuk mendukung tanggung jawab pengendali dan pemroses PII.
Organisasi yang masih menggunakan edisi 2019 perlu mengevaluasi kesenjangan dan menyesuaikan PIMS terhadap persyaratan terbaru.
Pelajari lebih lanjut mengenai perubahan ISO 27701:2025 dan dampaknya bagi organisasi.
Perbedaan ISO 27701, ISO 27001, dan UU PDP
Ketiganya memiliki fungsi berbeda, tetapi saling berkaitan dalam tata kelola informasi dan privasi.
| Acuan | Fokus Utama |
|---|---|
| ISO 27001 | Sistem manajemen keamanan informasi (ISMS) |
| ISO 27701 | Sistem manajemen informasi privasi (PIMS) |
| UU PDP | Kewajiban hukum pelindungan data pribadi di Indonesia |
ISO 27001 berfokus pada keamanan informasi, sedangkan ISO 27701 mengatur pengelolaan privasi dan aktivitas pemrosesan data pribadi.
Sementara itu, UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi mengatur hak subjek data serta kewajiban pengendali dan prosesor data pribadi.
Penerapan ISO 27701 dapat mendukung kesiapan kepatuhan, tetapi sertifikasi ISO 27701 tidak otomatis menjamin pemenuhan seluruh ketentuan UU PDP.
Apa Manfaat ISO 27701 bagi Organisasi?
Penerapan ISO 27701 memberikan sejumlah manfaat strategis dan operasional.
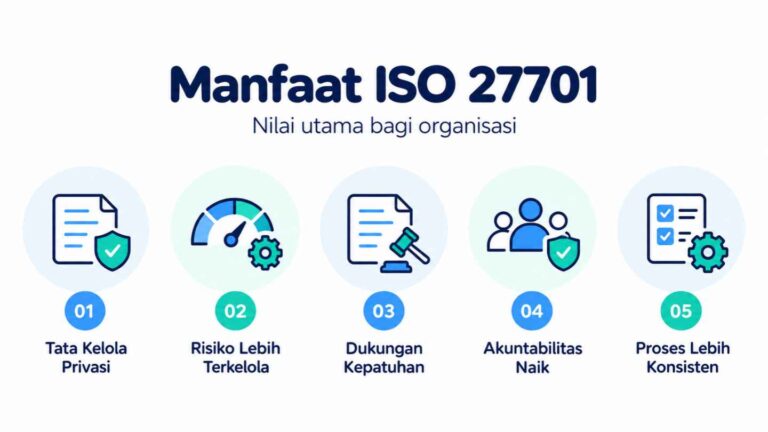
1. Memperkuat Tata Kelola Privasi
Organisasi memiliki kebijakan, peran, tanggung jawab, dan mekanisme pengawasan yang lebih jelas dalam mengelola data pribadi.
2. Mengurangi Risiko Privasi
PIMS membantu mengidentifikasi serta menangani risiko seperti akses tidak sah, penggunaan data di luar tujuan, dan penyimpanan data berlebihan.
3. Mendukung Kepatuhan Regulasi
Dokumentasi proses dan penerapan kontrol privasi membantu organisasi menyediakan bukti pengendalian untuk mendukung evaluasi kepatuhan.
4. Meningkatkan Akuntabilitas
Pengelolaan privasi yang terdokumentasi memudahkan organisasi menunjukkan tanggung jawabnya kepada pelanggan, mitra, regulator, dan auditor.
5. Meningkatkan Konsistensi Operasional
Standarisasi proses membantu mengurangi perbedaan praktik pengelolaan data pribadi antarunit kerja.
Bagaimana PIMS Diterapkan dalam Pengelolaan Data Pribadi?
Sebagai contoh, bank yang menyediakan layanan digital perlu mengelola data identitas, kontak, dan transaksi nasabah.
PIMS membantu bank menentukan tujuan pemrosesan, membatasi akses berdasarkan kewenangan, mengelola risiko pihak ketiga, serta menetapkan retensi dan penghapusan data.
Prinsip serupa berlaku untuk instansi pemerintah yang mengelola data masyarakat, BUMN/BUMD yang memproses data pelanggan, dan perguruan tinggi yang menyimpan data mahasiswa.
Dengan demikian, implementasi ISO 27701 tidak hanya berkaitan dengan keamanan TI, tetapi juga proses bisnis, kepatuhan, dan tata kelola organisasi.
Bagaimana Langkah Implementasi ISO 27701:2025?
Implementasi ISO 27701 perlu dilakukan secara bertahap agar PIMS berjalan efektif.
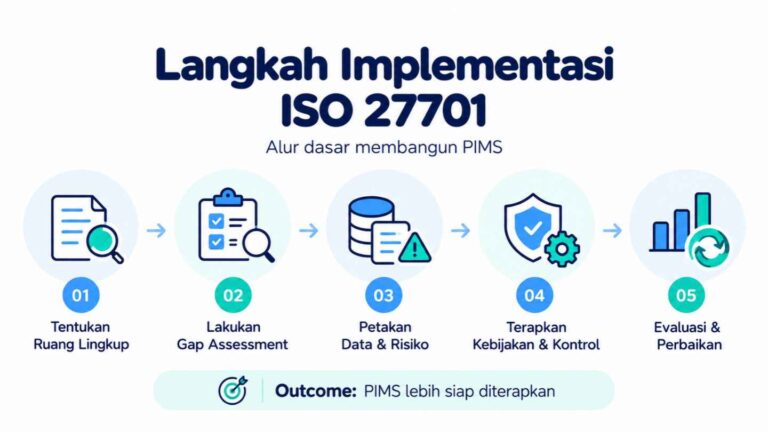
- Menentukan ruang lingkup PIMS. Identifikasi unit kerja, proses bisnis, sistem, dan aktivitas pemrosesan data pribadi.
Melakukan gap assessment. Bandingkan kondisi organisasi dengan persyaratan ISO 27701:2025.
Memetakan data dan risiko privasi. Identifikasi aliran data, tujuan pemrosesan, pihak terkait, dan potensi risiko.
Menyusun kebijakan dan kontrol. Tetapkan prosedur privasi, tanggung jawab, mekanisme pengendalian, serta dokumentasi pendukung.
Melaksanakan PIMS. Terapkan kontrol, lakukan sosialisasi atau pelatihan ISO 27701, dan kumpulkan bukti pelaksanaan.
Melakukan evaluasi. Jalankan audit internal ISO 27701, tinjauan manajemen, serta tindakan korektif sebelum mempersiapkan sertifikasi.
Penjelasan lebih lengkap tersedia pada artikel tahapan implementasi ISO 27701.
Bagaimana Menilai Kesiapan Organisasi?
Sebelum mengajukan sertifikasi ISO 27701 di Indonesia, organisasi perlu memastikan kebijakan privasi, pemetaan pemrosesan data, penilaian risiko, pengendalian, dan bukti pelaksanaan telah tersedia.
Gap assessment membantu menentukan persyaratan yang belum terpenuhi dan prioritas perbaikannya.
Organisasi juga perlu memastikan kompetensi personel melalui pelatihan atau training ISO 27701, serta mengevaluasi efektivitas PIMS melalui audit internal.
Kapan Organisasi Membutuhkan Pendampingan ISO 27701?
Pendampingan dapat dipertimbangkan ketika organisasi belum memahami persyaratan terbaru, memiliki dokumentasi privasi yang belum terintegrasi, atau membutuhkan roadmap menuju kesiapan sertifikasi.
Konsultan ISO 27701 dapat membantu proses gap assessment, penilaian risiko privasi, pengembangan kontrol, evaluasi implementasi, dan persiapan audit.
Pendampingan perlu disesuaikan dengan kompleksitas proses bisnis dan kemampuan sumber daya internal organisasi.
Konsultasikan Implementasi ISO 27701 Bersama Integra
Membangun PIMS bukan sekadar memenuhi persyaratan sertifikasi, melainkan memperkuat kemampuan organisasi mengelola data pribadi secara konsisten dan bertanggung jawab.
PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27701 untuk membantu organisasi melakukan gap assessment, menyusun roadmap, menerapkan kontrol privasi, dan mempersiapkan audit sertifikasi.
Konsultasikan kebutuhan penerapan ISO 27701:2025 bersama tim Integra untuk membangun sistem manajemen privasi yang sesuai dengan kebutuhan organisasi Anda.