
- All
- Aplikasi Persuratan
- Audit Keamanan Informasi
- Audit SCV
- Docsys
- Dokma
- inOffice
- inOffice Form
- ISO 27001
- ISO 27701
- IT Governance
- IT Master Plan
- IT Maturity
- Kamus
- Keamanan
- Lain-Lain
- Portofolio
- Regula
- Security Audit
- Tata Kelola IT
- Training AI
- Training Excel
- Training IT
- Training Office
- UU PDP
- All
- Aplikasi Persuratan
- Audit Keamanan Informasi
- Audit SCV
- Docsys
- Dokma
- inOffice
- inOffice Form
- ISO 27001
- ISO 27701
- IT Governance
- IT Master Plan
- IT Maturity
- Kamus
- Keamanan
- Lain-Lain
- Portofolio
- Regula
- Security Audit
- Tata Kelola IT
- Training AI
- Training Excel
- Training IT
- Training Office
- UU PDP
Sep15
Cara Melakukan Audit Internal ISO 9001 secara Sistematis dengan Aplikasi Audit Management System
Audit Internal ISO 9001 bukan sekadar mengisi checklist dan mencari ketidaksesuaian. Audit harus dijalankan secara sistematis, mulai dari perencanaan, pemeriksaan ...
Sep15
Cara Memilih Konsultan Audit Sistem Informasi untuk Perusahaan dan Instansi
Ketergantungan perusahaan dan instansi terhadap teknologi informasi membuat risiko TI semakin perlu dikelola secara sistematis. Gangguan sistem, kelemahan kontrol akses, ...
Sep15
IT Audit Readiness untuk Perbankan: Dokumen dan Evidence yang Perlu Dipersiapkan
Menjelang audit TI, salah satu tantangan terbesar bagi bank bukan sekadar memastikan kebijakan tersedia, tetapi membuktikan bahwa kontrol benar-benar diterapkan. ...
Sep14
Cara Mengelola Surat Perusahaan agar Mudah Dicari dan Dilacak
Surat perusahaan bukan sekadar dokumen untuk menyampaikan informasi. Dalam pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta, surat dapat menjadi bukti komunikasi, ...
Sep14
Cybersecurity Audit Readiness: Checklist Persiapan sebelum Pemeriksaan Keamanan Siber
Audit keamanan siber sering kali menjadi tantangan bukan karena organisasi sama sekali tidak memiliki kontrol keamanan, tetapi karena dokumen, implementasi, ...
Sep14
ISO 27701 dan UU PDP: Bagaimana PIMS Membantu Kepatuhan Perlindungan Data?
Pemrosesan data pribadi kini terjadi hampir di seluruh aktivitas organisasi, mulai dari data pegawai, nasabah, pelanggan, vendor, hingga pengguna layanan ...
Sep14
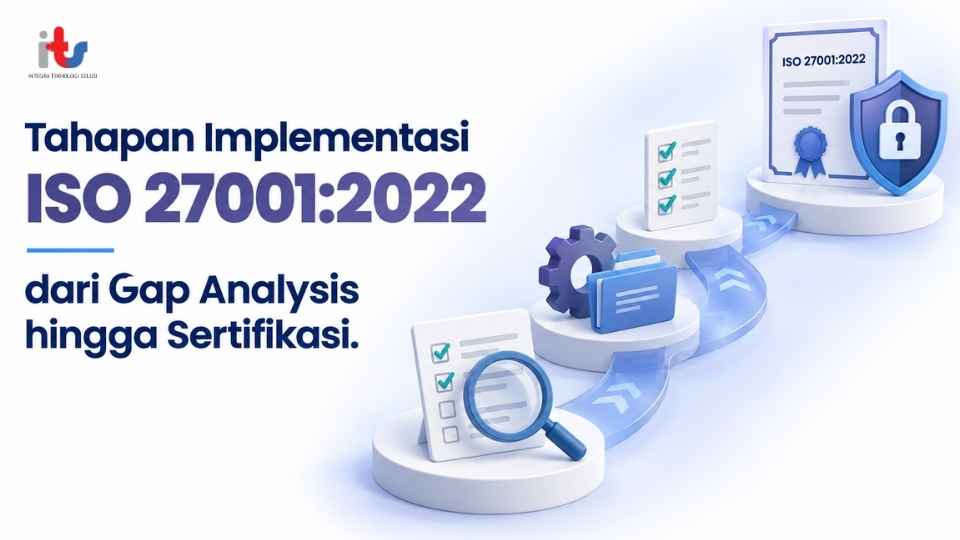
Tahapan Implementasi ISO 27001:2022 dari Gap Analysis hingga Sertifikasi
Implementasi ISO/IEC 27001:2022 bukan sekadar membuat kebijakan keamanan informasi atau menyiapkan dokumen untuk kebutuhan audit. Organisasi perlu membangun Sistem Manajemen ...
Sep13
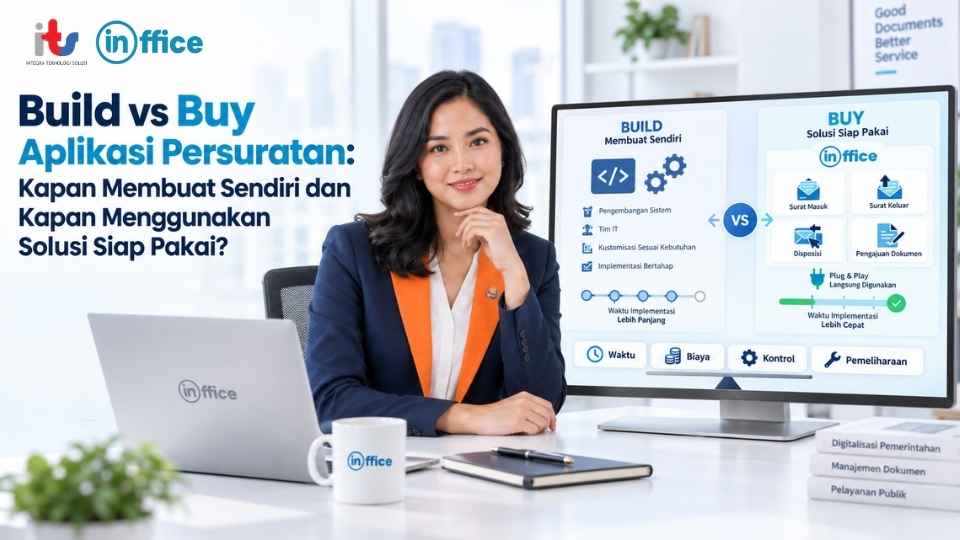
Build vs Buy Aplikasi Persuratan: Kapan Membuat Sendiri dan Kapan Menggunakan Solusi Siap Pakai?
Ketika organisasi mulai mendigitalisasi pengelolaan surat, salah satu keputusan penting adalah membangun aplikasi sendiri atau menggunakan software yang sudah tersedia. ...
Sep13
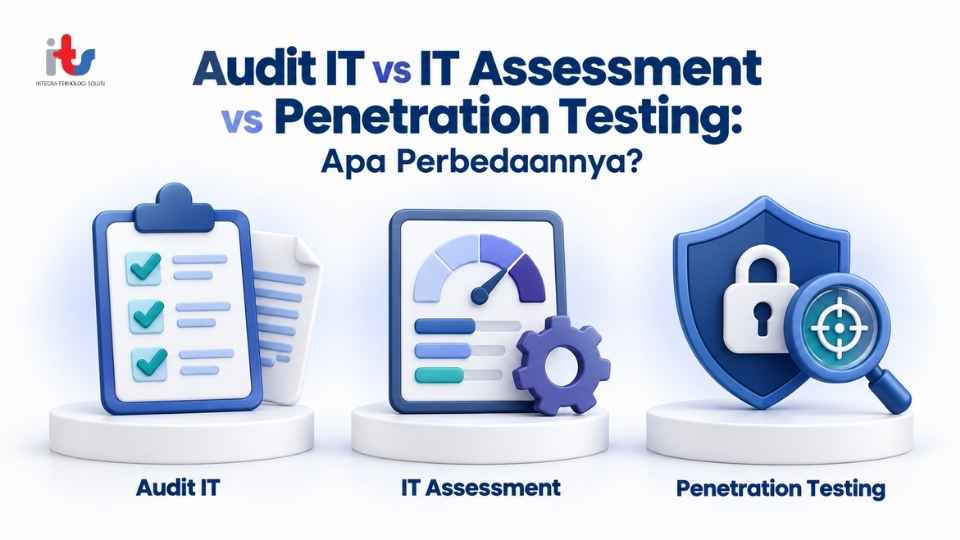
Audit IT vs IT Assessment vs Penetration Testing: Apa Perbedaannya?
Ketika organisasi ingin mengevaluasi keamanan dan pengelolaan teknologi informasi, istilah Audit IT, IT Assessment, dan Penetration Testing (Pentest) sering muncul ...