Keamanan

Jasa Cybersecurity Compliance Assessment untuk Perbankan

Jasa Cybersecurity Compliance Assessment untuk Perbankan

Digitalisasi layanan perbankan membuat bank semakin bergantung pada aplikasi, API, jaringan, cloud, pusat data, serta penyedia teknologi pihak ketiga. Kondisi tersebut meningkatkan efisiensi layanan, tetapi sekaligus memperluas risiko keamanan siber yang harus dikelola. Karena itu, bank tidak cukup hanya memiliki firewall, kebijakan keamanan, atau prosedur tertulis. Bank perlu memastikan bahwa

Jasa Cybersecurity Compliance Assessment untuk Perbankan Read More »
Regulasi SCV untuk Bank Umum, BPR, dan BPRS_ Apa Perbedaannya_

Regulasi SCV untuk Bank Umum, BPR, dan BPRS: Apa Perbedaannya?

Penerapan Single Customer View (SCV) tidak lagi menjadi perhatian Bank Umum saja. Bank Perekonomian Rakyat (BPR) dan Bank Perekonomian Rakyat Syariah (BPRS) juga masuk dalam cakupan regulasi SCV LPS. Namun, bukan berarti ketiga jenis bank tersebut memiliki skema penerapan yang sepenuhnya sama. Perbedaan terdapat pada tahapan pemberlakuan, batas waktu penyampaian

Regulasi SCV untuk Bank Umum, BPR, dan BPRS: Apa Perbedaannya? Read More »

Jasa Cybersecurity Assessment untuk Bank_ Kapan Perusahaan Membutuhkannya

Jasa Cybersecurity Assessment untuk Bank: Kapan Perusahaan Membutuhkannya?

Digitalisasi perbankan membuat layanan semakin terhubung. Mobile banking, API, cloud, sistem pembayaran, layanan pihak ketiga, hingga akses ke sistem kritikal meningkatkan efisiensi, tetapi juga memperluas risiko keamanan siber. Memiliki firewall, antivirus, SIEM, atau melakukan penetration testing belum otomatis memastikan keamanan bank sudah memadai. Bank tetap perlu mengetahui apakah kontrol yang

Jasa Cybersecurity Assessment untuk Bank: Kapan Perusahaan Membutuhkannya? Read More »

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan

Perusahaan mungkin sudah memahami pentingnya audit keamanan informasi. Tantangan berikutnya adalah memilih konsultan keamanan informasi yang benar-benar mampu mengevaluasi kondisi organisasi secara objektif dan memberikan rekomendasi yang dapat diterapkan. Hal ini penting terutama bagi pemerintahan, BUMN/BUMD, perbankan, dan perusahaan yang mengelola data serta sistem kritikal. Salah memilih konsultan dapat membuat

Cara Memilih Konsultan Keamanan Informasi untuk Audit Perusahaan Read More »

Checklist Persiapan ISO 27001_2022 Sebelum Audit Sertifikasi

Checklist Persiapan ISO 27001:2022 Sebelum Audit Sertifikasi

Mendekati jadwal audit sertifikasi ISO 27001 sering kali membuat tim IT, keamanan informasi, risk, compliance, hingga manajemen mulai mengecek kembali seluruh dokumen Sistem Manajemen Keamanan Informasi (SMKI). Namun, memiliki dokumen yang lengkap belum tentu berarti organisasi sudah siap menghadapi auditor. Kesiapan audit ISO 27001:2022 perlu terlihat dari tiga hal utama:

Checklist Persiapan ISO 27001:2022 Sebelum Audit Sertifikasi Read More »

Jasa IT Security Audit untuk Perbankan_ Scope, Proses, dan Output yang Diperoleh

Jasa IT Security Audit untuk Perbankan: Scope, Proses, dan Output yang Diperoleh

Digitalisasi layanan perbankan membuat operasional bank semakin bergantung pada core banking, mobile banking, API, jaringan, data center, cloud, hingga berbagai layanan pihak ketiga. Ketergantungan tersebut juga meningkatkan risiko ketika kontrol keamanan tidak berjalan sebagaimana mestinya. Di sinilah jasa IT security audit dibutuhkan. Audit membantu bank mengevaluasi apakah kebijakan, proses, teknologi,

Jasa IT Security Audit untuk Perbankan: Scope, Proses, dan Output yang Diperoleh Read More »

Tahapan Implementasi ISO 27701 untuk Membangun Privacy Information Management System

Tahapan Implementasi ISO 27701 untuk Membangun Privacy Information Management System

Pengelolaan data pribadi tidak cukup hanya dengan memiliki kebijakan privasi atau prosedur keamanan. Organisasi perlu memastikan seluruh proses pengumpulan, penggunaan, penyimpanan, pembagian, hingga penghapusan data pribadi dikelola secara sistematis. Salah satu standar yang dapat digunakan adalah ISO/IEC 27701:2025, yang menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan Privacy Information Management

Tahapan Implementasi ISO 27701 untuk Membangun Privacy Information Management System Read More »

Independent IT Auditor_ Kapan Bank Membutuhkan Auditor Teknologi Informasi Eksternal

Independent IT Auditor: Kapan Bank Membutuhkan Auditor Teknologi Informasi Eksternal?

Ketergantungan bank terhadap teknologi informasi terus meningkat. Core banking, mobile banking, API, infrastruktur jaringan, pusat data, hingga layanan berbasis cloud menjadi bagian penting dari operasional sehari-hari. Di tengah kompleksitas tersebut, audit TI dibutuhkan untuk memastikan risiko telah dikelola dan pengendalian berjalan efektif. Namun, tidak semua pemeriksaan harus sepenuhnya dilakukan oleh

Independent IT Auditor: Kapan Bank Membutuhkan Auditor Teknologi Informasi Eksternal? Read More »

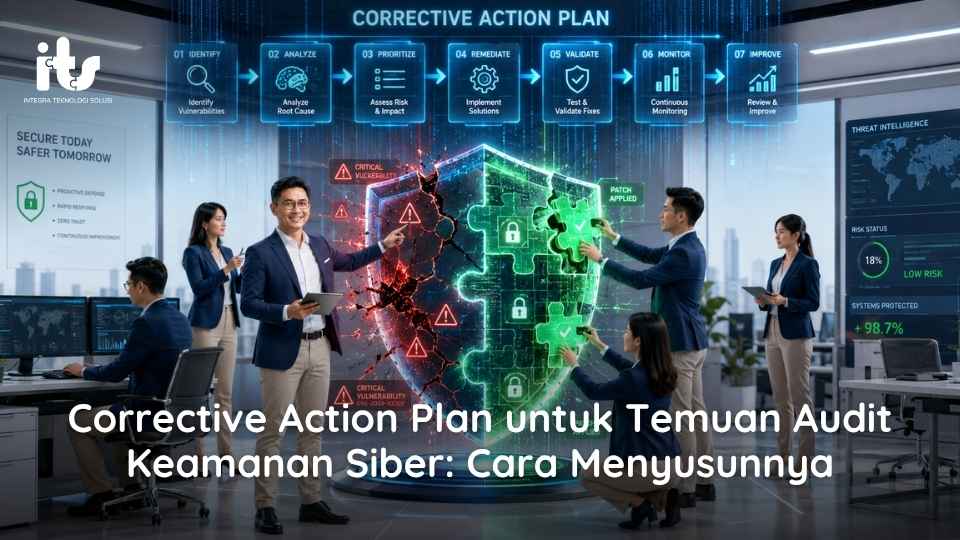
Corrective Action Plan untuk Temuan Audit Keamanan Siber_ Cara Menyusunnya

Corrective Action Plan untuk Temuan Audit Keamanan Siber: Cara Menyusunnya

Audit keamanan siber selesai, tetapi pekerjaan organisasi belum berhenti pada laporan temuan. Tantangan berikutnya adalah memastikan setiap temuan benar-benar ditindaklanjuti, memiliki penanggung jawab, target waktu, serta bukti penyelesaian yang dapat diverifikasi. Di sinilah corrective action plan cybersecurity diperlukan. Corrective Action Plan (CAP) membantu pemerintahan, BUMN/BUMD, perbankan, dan organisasi lainnya mengubah

Corrective Action Plan untuk Temuan Audit Keamanan Siber: Cara Menyusunnya Read More »