Keamanan

Audit Teknologi Informasi Bank_ Regulasi, Ruang Lingkup dan Persiapannya

Audit Teknologi Informasi Bank: Regulasi, Ruang Lingkup dan Persiapannya

Transformasi digital membuat operasional bank semakin bergantung pada aplikasi, jaringan, pusat data, layanan pihak ketiga, hingga sistem keamanan siber. Ketergantungan tersebut perlu diimbangi dengan tata kelola dan pengendalian teknologi informasi (TI) yang dapat diuji secara objektif melalui audit. Bagi bank umum, audit TI bukan sekadar praktik tata kelola yang baik.

Audit Teknologi Informasi Bank: Regulasi, Ruang Lingkup dan Persiapannya Read More »
Apa Itu API Fuzzing dan Bagaimana Digunakan dalam Security Testing

Apa Itu API Fuzzing dan Bagaimana Digunakan dalam Security Testing?

Penggunaan Application Programming Interface (API) semakin penting dalam sistem digital. API menghubungkan aplikasi web, mobile banking, sistem internal, cloud, hingga layanan pihak ketiga. Namun, semakin banyak API yang digunakan, semakin besar pula area yang perlu diamankan. Salah satu teknik untuk menguji keamanan API adalah API fuzzing. Teknik ini mencoba memberikan

Apa Itu API Fuzzing dan Bagaimana Digunakan dalam Security Testing? Read More »

Kapan Perusahaan Membutuhkan Audit IT Eksternal Kenali 7 Indikatornya

Kapan Perusahaan Membutuhkan Audit IT Eksternal? Kenali 7 Indikatornya

Ketergantungan organisasi terhadap teknologi informasi terus meningkat. Sistem aplikasi, cloud, integrasi antarsistem, layanan digital, hingga data sensitif kini menjadi bagian penting dari operasional perusahaan maupun instansi. Namun, semakin besar ketergantungan tersebut, semakin besar pula risiko yang perlu dikelola. Karena itu, organisasi tidak harus menunggu terjadi serangan siber, kebocoran data, atau

Kapan Perusahaan Membutuhkan Audit IT Eksternal? Kenali 7 Indikatornya Read More »

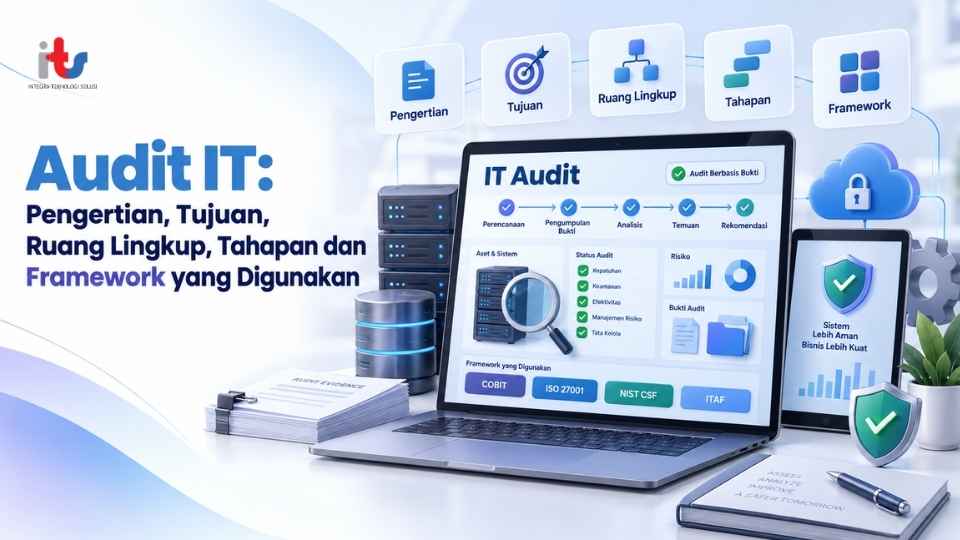
Audit IT Pengertian, Tujuan, Ruang Lingkup, Tahapan dan Framework yang Digunakan

Audit IT: Pengertian, Tujuan, Ruang Lingkup, Tahapan dan Framework yang Digunakan

Transformasi digital membuat pemerintahan, BUMN/BUMD, perbankan, dan perusahaan semakin bergantung pada aplikasi, jaringan, cloud, data, serta layanan pihak ketiga. Ketergantungan tersebut perlu diimbangi dengan pengendalian yang dapat dibuktikan efektivitasnya. Audit IT adalah proses pemeriksaan sistematis terhadap tata kelola, proses, sistem, infrastruktur, dan kontrol teknologi informasi untuk menilai apakah risiko telah

Audit IT: Pengertian, Tujuan, Ruang Lingkup, Tahapan dan Framework yang Digunakan Read More »

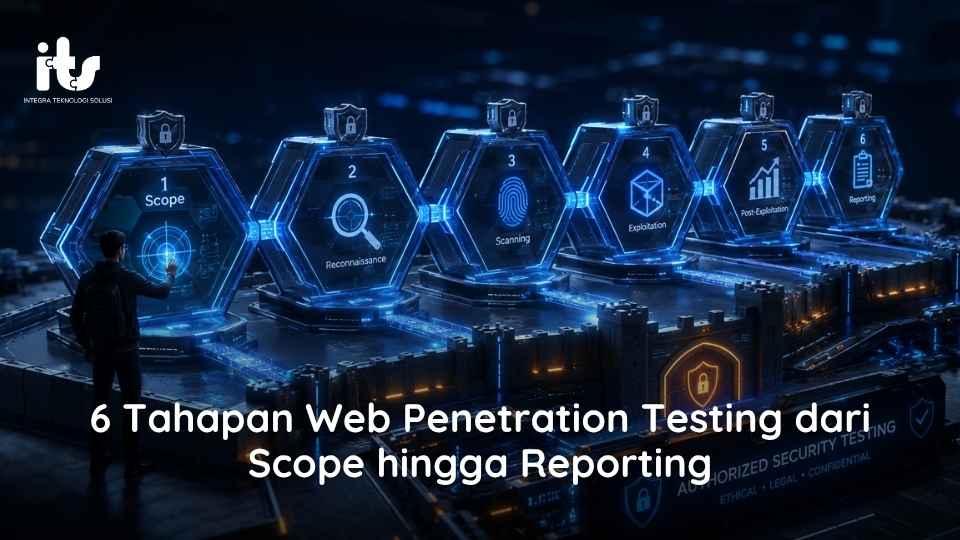
6 Tahapan Web Penetration Testing dari Scope hingga Reporting

6 Tahapan Web Penetration Testing dari Scope hingga Reporting

Aplikasi web yang terlihat berjalan normal belum tentu bebas dari celah keamanan. Kesalahan konfigurasi, lemahnya kontrol akses, masalah autentikasi, hingga celah pada API dapat membuka peluang bagi pihak tidak berwenang untuk mengakses sistem atau data penting. Karena itu, tahapan penetration testing perlu dilakukan secara sistematis. Pengujian tidak berhenti pada pemindaian

6 Tahapan Web Penetration Testing dari Scope hingga Reporting Read More »

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan

Penerapan ISO 27001 bukan sekadar membuat kebijakan keamanan informasi atau melengkapi dokumen untuk kebutuhan audit. Organisasi perlu membangun Sistem Manajemen Keamanan Informasi (SMKI) yang sesuai dengan proses bisnis, risiko, dan kebutuhan operasionalnya. Karena itu, memilih konsultan ISO 27001 menjadi keputusan penting, terutama bagi perusahaan, BUMN/BUMD, perbankan, maupun instansi pemerintah yang

Cara Memilih Konsultan ISO 27001 yang Tepat untuk Perusahaan Read More »

False Positive dalam Penetration Testing_ Penyebab dan Cara Menguranginya

False Positive dalam Penetration Testing: Penyebab dan Cara Menguranginya

Hasil vulnerability scanner menunjukkan puluhan celah keamanan. Namun, apakah semuanya benar-benar dapat dieksploitasi? Belum tentu. Dalam penetration testing, kondisi ketika sebuah tools mendeteksi vulnerability yang setelah diverifikasi ternyata tidak benar-benar ada atau tidak relevan disebut false positive. NIST mendefinisikan false positive sebagai alert yang secara keliru menunjukkan adanya vulnerability. False

False Positive dalam Penetration Testing: Penyebab dan Cara Menguranginya Read More »

ISO_IEC 27701_2025_ Perubahan dari ISO 27701_2019 dan Dampaknya bagi Perusahaan

ISO/IEC 27701:2025: Perubahan dari ISO 27701:2019 dan Dampaknya bagi Perusahaan

ISO/IEC 27701 telah mengalami pembaruan penting. Pada 14 Oktober 2025, ISO menerbitkan ISO/IEC 27701:2025 sebagai edisi kedua sekaligus pengganti ISO/IEC 27701:2019. Perubahan ini penting bagi perusahaan, perbankan, BUMN/BUMD, pemerintahan, hingga organisasi lain yang mengelola data pribadi. Salah satu perubahan paling mendasar adalah ISO/IEC 27701 kini dapat diterapkan sebagai Privacy Information

ISO/IEC 27701:2025: Perubahan dari ISO 27701:2019 dan Dampaknya bagi Perusahaan Read More »

Mengapa Tim Cyber Security Perusahaan Perlu Meningkatkan Kompetensi Web dan API Pentesting

Mengapa Tim Cyber Security Perusahaan Perlu Meningkatkan Kompetensi Web dan API Pentesting?

Kompetensi cyber security perlu terus berkembang seiring meningkatnya kompleksitas aplikasi dan sistem digital. Saat ini, aplikasi perusahaan tidak hanya berbentuk website, tetapi juga terhubung dengan mobile application, cloud, API, microservices, hingga layanan pihak ketiga. Perubahan tersebut membuat attack surface semakin luas. Tim keamanan tidak cukup hanya mengandalkan vulnerability scanner, tetapi

Mengapa Tim Cyber Security Perusahaan Perlu Meningkatkan Kompetensi Web dan API Pentesting? Read More »