Ketergantungan pada aplikasi, jaringan, cloud, dan pertukaran data membuat risiko teknologi informasi semakin berkaitan langsung dengan keberlangsungan bisnis. Pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan swasta tidak cukup hanya memastikan sistem dapat digunakan, tetapi juga perlu memastikan data dan kontrol keamanannya bekerja secara efektif.
Karena itu, ketika mencari perusahaan IT di Surabaya, organisasi perlu mempertimbangkan kompetensi yang lebih luas daripada sekadar implementasi teknologi. Untuk kebutuhan audit, penyedia jasa idealnya memahami keamanan informasi, manajemen risiko, tata kelola TI, dan kepatuhan.
Audit keamanan informasi membantu organisasi mengevaluasi risiko, kontrol, proses, sistem, dan perlindungan data. Hasilnya dapat digunakan untuk mengetahui kesenjangan keamanan serta menentukan perbaikan yang perlu diprioritaskan.
Mengapa Perusahaan Membutuhkan Audit Risiko dan Keamanan Data?
Sistem yang tetap beroperasi bukan berarti sudah aman. Kelemahan dapat tersembunyi pada pengelolaan akses, konfigurasi, prosedur, dokumentasi, hingga kesiapan organisasi dalam menangani insiden.
Beberapa risiko yang perlu diperhatikan antara lain:
akses terhadap data yang tidak sesuai kewenangan;
konfigurasi sistem atau jaringan yang lemah;
proses backup dan pemulihan yang belum teruji;
pengelolaan akun istimewa atau privileged access yang tidak memadai;
prosedur respons insiden yang belum berjalan efektif; dan
ketidaksesuaian dengan standar atau regulasi yang berlaku.
ISO/IEC 27001:2022, misalnya, menempatkan keamanan informasi sebagai pendekatan menyeluruh yang melibatkan manusia, kebijakan, proses, dan teknologi untuk mengelola risiko terhadap informasi.
Bagi entitas tertentu di sektor keuangan yang berada dalam lingkup pengaturan Bank Indonesia, aspek keamanan sistem informasi dan ketahanan siber juga diatur dalam PBI Nomor 2 Tahun 2024, termasuk tata kelola, asesmen risiko siber, perlindungan data, deteksi, respons, dan pemulihan.
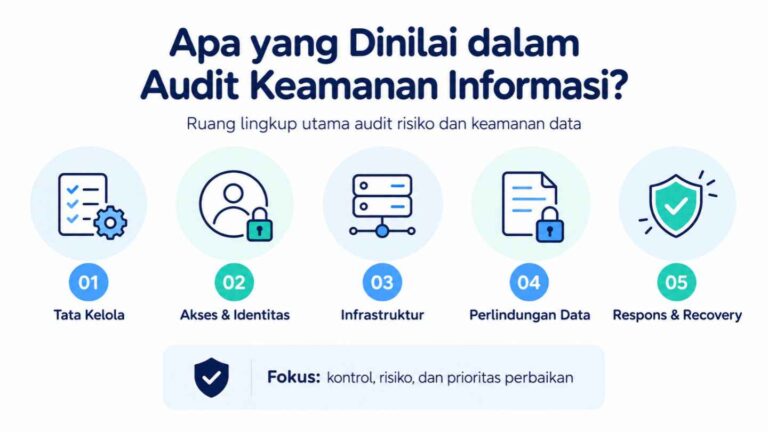
Apa yang Dinilai dalam Audit Keamanan Informasi?
Ruang lingkup audit keamanan informasi Surabaya maupun wilayah lainnya perlu disesuaikan dengan profil risiko dan kebutuhan organisasi.
Secara umum, pemeriksaan dapat mencakup beberapa area berikut.
Tata Kelola dan Manajemen Risiko
Auditor dapat mengevaluasi kebijakan keamanan, pembagian tanggung jawab, inventaris aset, pengelolaan risiko, serta pengawasan terhadap pihak ketiga.
Pengelolaan Akses dan Data
Assessment dapat mencakup proses pembuatan dan pencabutan akun, hak akses pengguna, akses istimewa, autentikasi, klasifikasi informasi, hingga perlindungan data sensitif.
Infrastruktur dan Sistem
Pemeriksaan dapat meliputi server, jaringan, endpoint, aplikasi, layanan cloud, firewall, konfigurasi keamanan, dan kontrol teknis lainnya sesuai ruang lingkup audit.
Incident Response dan Business Continuity
Organisasi juga perlu memastikan memiliki mekanisme untuk mendeteksi, menangani, dan memulihkan layanan ketika insiden keamanan terjadi.
Penjelasan lebih lengkap mengenai prosesnya dapat dibaca pada artikel Audit Keamanan Siber: Pengertian, Proses, dan Standar yang Digunakan.
Audit Keamanan Informasi Berbeda dengan Penetration Testing
Audit keamanan informasi memiliki cakupan lebih luas daripada pengujian teknis semata.
Penetration testing berfokus pada pengujian apakah kelemahan teknis tertentu dapat dieksploitasi. Sementara itu, audit dapat menilai tata kelola, proses, kebijakan, risiko, kontrol akses, infrastruktur, pengelolaan insiden, hingga kepatuhan.
Keduanya bukan pengganti satu sama lain. Berdasarkan kebutuhan organisasi, penetration testing dapat menjadi pelengkap audit keamanan yang lebih komprehensif.
Kapan Organisasi Sebaiknya Melakukan Audit IT?
Organisasi sebaiknya mempertimbangkan audit IT Surabaya atau assessment keamanan ketika:
baru melakukan implementasi atau perubahan besar pada sistem;
jumlah aplikasi dan data yang dikelola semakin kompleks;
terjadi insiden atau indikasi kebocoran data;
ditemukan kelemahan melalui audit internal;
terdapat kebutuhan kepatuhan baru;
organisasi banyak bergantung pada vendor atau pihak ketiga; atau
manajemen membutuhkan gambaran objektif mengenai risiko TI.
Audit juga dapat dilakukan secara berkala untuk memastikan kontrol tetap relevan dengan perubahan teknologi dan risiko.
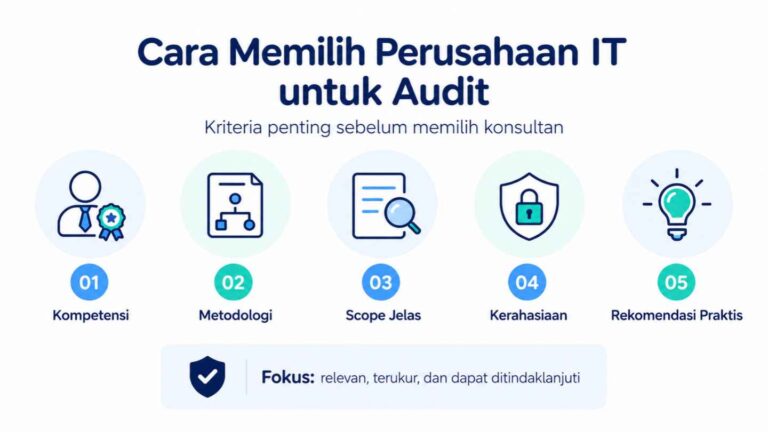
Cara Memilih Perusahaan IT di Surabaya untuk Audit Keamanan Data
Tidak semua konsultan IT Surabaya memiliki kompetensi yang sama dalam melakukan assessment keamanan. Sebelum menentukan vendor, perhatikan beberapa aspek berikut.
1. Kompetensi Audit dan Keamanan Informasi
Pastikan tim memahami audit TI, keamanan informasi, manajemen risiko, governance, serta standar atau regulasi yang relevan.
2. Metodologi Assessment yang Jelas
Penyedia jasa audit sistem informasi Surabaya sebaiknya mampu menjelaskan tahapan audit, mulai dari penentuan scope, review dokumen, wawancara, pengumpulan bukti, assessment, hingga penyusunan laporan.
3. Ruang Lingkup yang Terukur
Hindari assessment yang hanya menggunakan istilah “audit keamanan” tanpa menjelaskan sistem, proses, lokasi, unit, atau kontrol yang diperiksa.
4. Kerahasiaan Informasi
Auditor kemungkinan memperoleh akses terhadap arsitektur sistem, konfigurasi, dokumentasi, atau informasi sensitif. Karena itu, mekanisme NDA, pembatasan akses, dan pengelolaan bukti audit perlu diperhatikan.
5. Rekomendasi yang Dapat Ditindaklanjuti
Hasil audit sebaiknya tidak berhenti pada daftar temuan. Laporan yang baik membantu organisasi memahami hubungan antara:
Temuan → Risiko → Dampak → Rekomendasi → Prioritas Perbaikan.
Audit Keamanan Informasi Bersama Integra Teknologi Solusi
Integra Teknologi Solusi menyediakan layanan Audit Keamanan Informasi untuk membantu organisasi mengevaluasi kebijakan, prosedur, kontrol keamanan, infrastruktur TI, aplikasi, serta risiko yang berkaitan dengan keamanan informasi.
Layanan ini ditujukan untuk membantu organisasi memperoleh gambaran kondisi keamanan saat ini, mengidentifikasi kesenjangan, dan menentukan rekomendasi perbaikan berdasarkan kebutuhan serta profil risikonya.
Bagi pemerintahan, BUMN/BUMD, perbankan, maupun perusahaan yang membutuhkan konsultan keamanan informasi Surabaya, assessment dapat menjadi langkah awal sebelum menentukan investasi atau program peningkatan keamanan berikutnya.
Konsultasikan kebutuhan audit IT dan keamanan data organisasi Anda bersama Integra Teknologi Solusi. Pelajari lebih lanjut melalui halaman Audit Keamanan Informasi Integra untuk menentukan ruang lingkup assessment yang sesuai dengan kebutuhan organisasi.