Organisasi yang telah menerapkan ISO 27001 mungkin sudah memiliki mekanisme penilaian risiko keamanan informasi. Namun, apakah pendekatan tersebut cukup untuk mengidentifikasi seluruh risiko yang berkaitan dengan pemrosesan data pribadi?
Jawabannya, belum tentu. Risiko privasi tidak selalu muncul akibat kebocoran data atau serangan siber. Pengumpulan data berlebihan, penggunaan di luar tujuan, hingga penyimpanan terlalu lama juga dapat menimbulkan risiko bagi individu.
Karena itu, memahami perbedaan Privacy Risk Assessment ISO 27701 dan Information Security Risk Assessment menjadi penting untuk membangun tata kelola data pribadi yang lebih menyeluruh.
Mengapa Privacy Risk Assessment Penting dalam ISO 27701?
Privacy Risk Assessment merupakan proses mengidentifikasi, menganalisis, dan mengevaluasi risiko yang berkaitan dengan perlindungan privasi serta pemrosesan data pribadi atau Personally Identifiable Information (PII).
Dalam ISO/IEC 27701:2025, penilaian risiko privasi menjadi bagian penting dari Privacy Information Management System (PIMS).
Standar ini menetapkan persyaratan untuk membangun, menerapkan, memelihara, dan meningkatkan sistem manajemen informasi privasi secara berkelanjutan.
Bagaimana ISO 27701:2025 Mengatur Penilaian Risiko Privasi?
ISO 27701:2025 kini menjadi standar sistem manajemen yang dapat diterapkan secara mandiri, sekaligus diintegrasikan dengan ISO 27001.
Mengacu pada ISO/IEC 27701:2025, Klausul 6.1.2 mengatur proses penilaian risiko privasi, sedangkan Klausul 6.1.3 mengatur penanganan risiko privasi.
Penilaian tersebut perlu mempertimbangkan konsekuensi terhadap organisasi maupun individu pemilik data pribadi, serta menentukan prioritas penanganannya.
Untuk memahami persyaratan lainnya, baca artikel Persyaratan ISO 27701:2025: Apa yang Perlu Disiapkan Organisasi?
Apa Perbedaan Privacy Risk Assessment dan Information Security Risk Assessment?
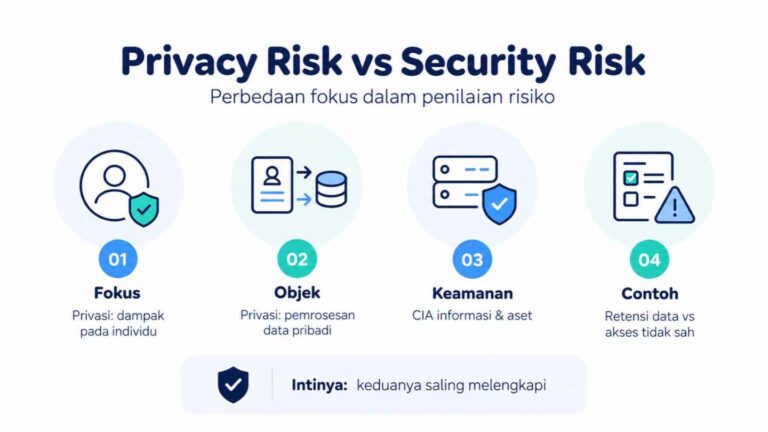
Perbedaan utama privacy risk vs security risk terletak pada fokus risiko yang dinilai dan dampak yang dipertimbangkan.
Information Security Risk Assessment
Information Security Risk Assessment berfokus pada risiko terhadap kerahasiaan, integritas, dan ketersediaan informasi.
Dalam ISO/IEC 27001:2022, proses ini membantu organisasi mengidentifikasi ancaman, kerentanan, kemungkinan kejadian, dan konsekuensi terhadap keamanan informasi.
Contohnya meliputi serangan ransomware, akses tidak sah, atau gangguan sistem.
Privacy Risk Assessment
Privacy Risk Assessment memiliki cakupan yang memperhatikan risiko dari aktivitas pemrosesan data pribadi, termasuk potensi dampaknya terhadap individu.
Risiko privasi dapat muncul meskipun sistem informasi terlindungi dengan baik.
Contohnya, organisasi menggunakan data pelanggan untuk tujuan lain yang tidak sesuai dengan dasar pemrosesan atau menyimpannya melebihi masa retensi yang seharusnya.
Tabel Perbandingan Privacy Risk vs Security Risk
| Aspek | Privacy Risk Assessment | Information Security Risk Assessment |
|---|---|---|
| Fokus | Risiko privasi dalam pemrosesan data pribadi | Risiko keamanan informasi |
| Objek penilaian | Aktivitas pemrosesan PII | Informasi dan aset terkait |
| Dampak | Individu dan organisasi | Kerahasiaan, integritas, ketersediaan, serta konsekuensinya |
| Contoh risiko | Penggunaan data di luar tujuan | Akses database tanpa izin |
| Pengendalian | Pembatasan tujuan, retensi, transparansi | Kontrol akses, enkripsi, monitoring |
| Acuan utama | ISO 27701 | ISO 27001 |
Keduanya saling melengkapi. Satu kejadian dapat menimbulkan risiko keamanan informasi sekaligus risiko privasi.
Contoh Privacy Risk dan Security Risk dalam Organisasi
Perbedaan kedua pendekatan semakin jelas melalui aktivitas pengelolaan data pelanggan di perbankan.
Risiko Keamanan Informasi yang Berdampak pada Privasi
Misalnya, database nasabah dapat diakses pihak tidak berwenang akibat kesalahan konfigurasi.
Dari perspektif keamanan informasi, kejadian tersebut mengancam kerahasiaan data.
Dari perspektif privasi, data nasabah yang terekspos berpotensi disalahgunakan dan menimbulkan kerugian bagi individu.
Pengendaliannya dapat mencakup pembatasan akses, enkripsi, pemantauan aktivitas, serta prosedur penanganan insiden.
Risiko Privasi Tanpa Insiden Keamanan
Contoh lainnya, organisasi menyimpan data pribadi pelanggan tanpa batas waktu yang jelas.
Meskipun database aman, penyimpanan yang tidak sesuai kebutuhan atau ketentuan dapat menimbulkan risiko privasi.
Penanganannya membutuhkan kebijakan retensi, evaluasi tujuan pemrosesan, dan mekanisme penghapusan data.
Apa Dampaknya Jika Organisasi Hanya Mengandalkan Security Risk Assessment?
Penilaian risiko yang hanya berfokus pada keamanan informasi berpotensi melewatkan persoalan privasi, seperti penggunaan data di luar tujuan, kurangnya transparansi, atau ketidaksesuaian masa retensi.
Kondisi tersebut dapat menyebabkan kesenjangan dalam tata kelola privasi, dokumentasi risiko, dan kesiapan implementasi PIMS.
Selain itu, UU Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi melalui Pasal 34 mewajibkan penilaian dampak pelindungan data pribadi untuk pemrosesan yang berpotensi menimbulkan risiko tinggi terhadap subjek data pribadi.
Penilaian dampak tersebut atau Data Protection Impact Assessment (DPIA) tidak sepenuhnya sama dengan Privacy Risk Assessment dalam PIMS, tetapi keduanya dapat saling mendukung.
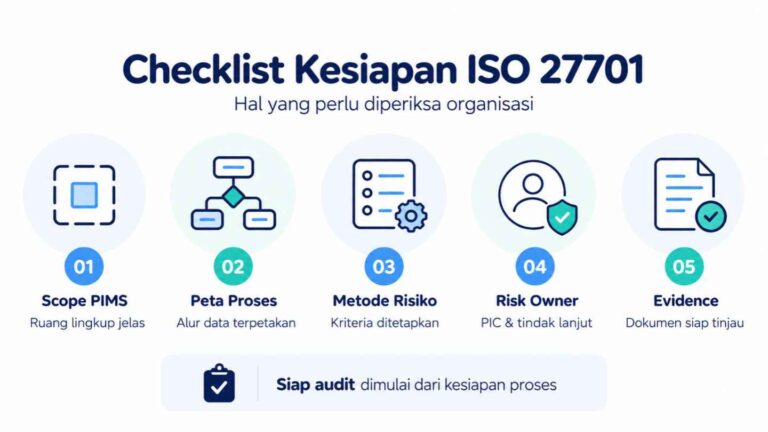
Bagaimana Mengintegrasikan Privacy Risk Assessment dengan ISO 27001?
Organisasi tidak selalu perlu membangun dua mekanisme manajemen risiko yang sepenuhnya terpisah.
Pendekatan yang sudah berjalan dapat dikembangkan melalui langkah berikut:
Petakan pemrosesan data pribadi. Identifikasi jenis data, tujuan pemrosesan, sistem, aliran data, dan pihak yang terlibat.
Perluas kriteria risiko. Pertimbangkan kemungkinan serta konsekuensi risiko terhadap organisasi dan individu.
Tentukan pengendalian. Sesuaikan kontrol keamanan dan privasi dengan hasil penilaian risiko.
Dokumentasikan hasilnya. Tetapkan pemilik risiko, tindakan mitigasi, risiko residual, dan bukti penerapan kontrol.
Lakukan evaluasi berkala. Perbarui penilaian ketika terdapat perubahan signifikan pada proses, teknologi, atau penggunaan data.
Pendekatan terintegrasi membantu organisasi mengelola keamanan informasi dan privasi secara konsisten tanpa mengabaikan karakteristik masing-masing risiko.
Kapan Organisasi Membutuhkan Pendampingan ISO 27701?
Pendampingan dapat dipertimbangkan ketika organisasi telah memiliki risk register keamanan informasi, tetapi belum dapat memastikan apakah risiko pemrosesan data pribadi telah tercakup secara memadai.
Melalui gap assessment, organisasi dapat mengevaluasi metode penilaian risiko, kelengkapan dokumentasi, penerapan kontrol, serta kesesuaiannya dengan persyaratan ISO 27701.
Proses tersebut juga mendukung persiapan implementasi PIMS dan kesiapan menghadapi audit sertifikasi.
Pelajari lebih lanjut melalui artikel Tahapan Implementasi ISO 27701 untuk Membangun PIMS.
Kesimpulan
Privacy Risk Assessment dan Information Security Risk Assessment memiliki fokus berbeda, tetapi saling melengkapi. Keamanan informasi membantu melindungi data, sedangkan penilaian risiko privasi memastikan risiko dari aktivitas pemrosesan data pribadi turut diperhatikan.
Organisasi perlu mengevaluasi apakah metode manajemen risiko yang sudah diterapkan telah mencakup kebutuhan perlindungan privasi sesuai ruang lingkup PIMS.
Untuk mendukung proses tersebut, PT Integra Teknologi Solusi menyediakan Jasa Pendampingan ISO 27701 yang membantu organisasi melakukan evaluasi kesenjangan, membangun dan menerapkan PIMS, serta mempersiapkan kesiapan sertifikasi.
Konsultasikan kebutuhan ISO 27701 organisasi Anda bersama PT Integra Teknologi Solusi untuk menentukan langkah implementasi yang sesuai dengan proses bisnis dan pengelolaan data pribadi.